TL;DR
- A autenticação de produtos para agentes de IA significa conferir três coisas distintas: que o identificador do produto pertence à marca, que os dados do produto vêm de fato da marca e que o item físico é genuíno.
- As duas primeiras já podem ser conferidas por software hoje com componentes abertos: consultas aos registros da GS1, resolução de GS1 Digital Link e dados assinados digitalmente, como as W3C Verifiable Credentials.
- A terceira é a difícil. Um QR code sozinho pode ser copiado, então só identificadores serializados com verificações por item, ou elementos físicos de segurança, dizem algo sobre o item que está na caixa.
A autenticação de produtos para agentes de IA parte de um fato incômodo: um agente que compra ou recomenda um produto quase nunca toca nele. Ele vê um anúncio, alguns identificadores e os dados que consegue obter, e precisa julgar a partir disso se o produto e o vendedor são genuínos. Parte disso pode ser conferida com certeza real. Parte não pode.
Este guia leva o nosso guia de autenticação de produtos, escrito para pessoas que leem códigos nas embalagens, para o caso dos agentes: quais componentes um agente pode verificar, o que cada um prova e onde estão os limites. Tudo o que segue vale em outubro de 2026.
O que "genuíno" significa para um agente de IA?
Quando uma pessoa pergunta se um produto é genuíno, normalmente quer dizer uma coisa só: o item que tenho nas mãos foi feito pela marca que está no rótulo? Um agente precisa dividir isso em três perguntas, porque cada uma é respondida por evidências diferentes.
| O que se verifica | A pergunta | O que pode responder |
|---|---|---|
| Identidade do produto | Este identificador é real e pertence à marca que o anúncio cita? | Os registros da GS1, consultados pelo Verified by GS1 |
| Dados do produto | As especificações, alegações e documentos vêm da marca, sem alterações? | O resolver GS1 Digital Link da marca e dados assinados digitalmente |
| Item físico | A unidade enviada, ou que chegou, é genuína? | Identificadores serializados com verificações por item e elementos físicos de segurança |
As duas primeiras são perguntas sobre informação, que pode ser consultada na fonte e provada criptograficamente. A terceira é sobre um objeto, e dados corretos sobre um tipo de produto não provam nada sobre uma caixa específica.
No nosso relato do workshop W3C/GS1 em Zurique, defendemos que a identidade vem primeiro: um agente não pode confiar em algo, nem pagar por algo, que não identificou com precisão. A autenticação é o passo seguinte. Depois que o agente sabe de qual produto se trata, precisa saber se as evidências sobre ele são reais.
Como um agente pode conferir se um identificador de produto pertence à marca?
A maioria dos produtos de consumo traz um GTIN, o número do código de barras, emitido a partir de uma faixa que uma organização-membro da GS1 licencia a uma empresa. Qualquer pessoa pode imprimir qualquer número, então a primeira verificação é se o GTIN de um anúncio foi de fato emitido, e para quem.
A GS1 responde a isso pelo Verified by GS1, o serviço que dá acesso aos registros da GS1. Segundo a GS1, uma consulta informa se o número é um número GS1 corretamente estruturado, se a GS1 o emitiu, a qual empresa está licenciado e se os dados do GTIN coincidem com os seus. Os dados vêm do dono do identificador, normalmente a marca, por meio da sua organização-membro da GS1. A resposta sempre procura incluir a empresa licenciada, muitas vezes acrescenta alguns atributos básicos do produto e pode incluir links para mais dados. Há uma busca pública no gs1.org, e os escritórios da GS1 oferecem consultas em lote e acesso por API.
Para um agente, esta é a verificação útil mais barata. Se um anúncio apresenta o produto de uma marca conhecida e o GTIN está licenciado a outra empresa, há algo errado. Se está licenciado à marca e os atributos básicos coincidem, o identificador é real e está sendo usado para o produto certo.
Ela não diz ao agente se o vendedor é autorizado, se os dados do anúncio estão atualizados nem se o item é genuíno. Um falsificador pode copiar um GTIN real tão facilmente quanto um logotipo real.
Como um agente pode obter os dados do produto direto da marca?
Um anúncio em marketplace, um site de comparação ou os dados de treinamento de um modelo são todos de segunda mão. A fonte autorizada dos dados do produto é a marca.
O GS1 Digital Link transforma o GTIN em um endereço web, e um resolver responde a ele com os links que a marca definiu: informações do produto, instruções, certificações, informações de recall e, quando exigido, o passaporte digital de produto. O GS1-Conformant Resolver Standard exige que os resolvers suportem HTTPS e, mediante solicitação, devolvam a lista completa de links de um identificador em um linkset legível por máquina, que é o que um agente precisa. A GS1 opera o seu próprio resolver em id.gs1.org.
Dois detalhes decidem se esta etapa autentica alguma coisa.
O domínio importa. Uma URI GS1 Digital Link pode ser escrita em qualquer domínio, então uma URI em um domínio desconhecido não prova nada sobre quem está por trás dela. O agente deve resolver o produto no domínio da própria marca ou por id.gs1.org, e comparar o resultado com o anúncio. Um site imitador que serve dados de produto convincentes é exatamente o que esta etapa precisa pegar.
O HTTPS tem um limite. Um certificado válido diz ao agente que ele chegou ao domínio que pediu e que nada mudou no caminho. Não prova que o domínio pertence à marca e, quando os dados são copiados para outro site, essa proteção fica para trás. Dados que precisam manter a prova de origem aonde quer que vão têm de ser assinados.
O que as assinaturas digitais e as credenciais verificáveis acrescentam?
Uma assinatura digital vincula os dados à chave de quem os assinou. Mude um caractere e a assinatura falha; confira a chave com uma fonte confiável e você sabe quem é o emissor. A prova viaja com os dados, então um certificado copiado para o feed de um marketplace ainda pode ser conferido.
O padrão aberto aqui é o W3C Verifiable Credentials Data Model v2.0, uma W3C Recommendation desde 15 de maio de 2025. Ele define um emissor (issuer) que cria e protege alegações, um titular (holder) que as apresenta e um verificador (verifier) que as confere, e toda credencial deve ser protegida por uma prova incorporada (Data Integrity) ou envolvente (JOSE ou COSE). Uma Recommendation complementar da mesma data, a Bitstring Status List, permite que um emissor revogue ou suspenda uma credencial, de modo que um verificador também possa ver que um certificado foi retirado.
A especificação é explícita sobre o seu limite. A verificação prova quem emitiu uma credencial e que ela não foi alterada. Não prova que as alegações são verdadeiras, e em quais emissores confiar fica a critério do verificador. Um agente pode ter certeza de que um certificado foi assinado por um determinado laboratório; se esse laboratório é acreditado é outra questão.
A GS1 publicou como isso poderia funcionar no seu próprio sistema. A documentação GS1 Digital Licenses descreve uma cadeia de GS1 License Credentials: do GS1 Global Office para uma organização-membro, para um GS1 Prefix; da organização-membro para uma empresa, para o seu Company Prefix; e da empresa em diante, para os seus próprios identificadores e dados de produto. A GS1 declara que essa documentação não é um padrão GS1, e partes estão marcadas como em desenvolvimento. Na nossa leitura, ela mostra de onde poderia vir um "este GTIN é nosso" criptográfico, mas, em outubro de 2026, um agente não pode esperar encontrar um para a maioria dos produtos.
Há também uma opção da UE. Pelo Regulamento eIDAS (Regulamento (UE) n.º 910/2014), um selo eletrônico são dados anexados a outros dados para garantir a sua origem e integridade, criados por uma pessoa jurídica. Um selo eletrônico qualificado goza de presunção legal de integridade e de origem correta dos dados aos quais está vinculado. O ESPR não menciona o eIDAS, então esta é a nossa leitura: para uma empresa que quer uma prova de origem juridicamente reconhecida nos seus dados de produto na UE, um selo qualificado é uma ferramenta que já existe.
O que o ESPR exige sobre a autenticação de dados do DPP?
O Regulamento de Ecodesign para Produtos Sustentáveis, o Regulamento (UE) 2024/1781, fixa requisitos essenciais para a concepção técnica e o funcionamento de todo passaporte digital de produto. O artigo 11 inclui três que importam aqui:
- Alínea f): os direitos de introduzir, modificar ou atualizar dados do passaporte são restringidos de acordo com os direitos de acesso definidos em cada ato delegado.
- Alínea g): a autenticação, a fiabilidade e a integridade dos dados devem ser garantidas.
- Alínea h): os passaportes devem ser concebidos e operados de forma a garantir um elevado nível de segurança e privacidade e a evitar fraudes.
O Regulamento fixa o resultado e deixa a técnica em aberto: não menciona assinaturas, credenciais nem selos. O artigo 13 acrescenta que, quando a Comissão decidir quais dados adicionais o registro de passaportes da UE armazena, deve considerar a necessidade de permitir verificar a autenticidade do passaporte.
Para os agentes, isso significa que os dados do passaporte de um produto abrangido são dados que a lei exige que sejam autênticos e protegidos contra fraudes. Isso faz do passaporte, acessado pelo portador de dados do produto, uma fonte natural para conferir alegações sobre materiais, substâncias, reparabilidade ou conformidade. Em outubro de 2026, nenhum ato delegado que fixe requisitos de passaporte para um grupo de produtos do ESPR foi adotado, então como a autenticação será garantida em detalhe ainda está por vir.
Um QR code pode provar que um produto é genuíno?
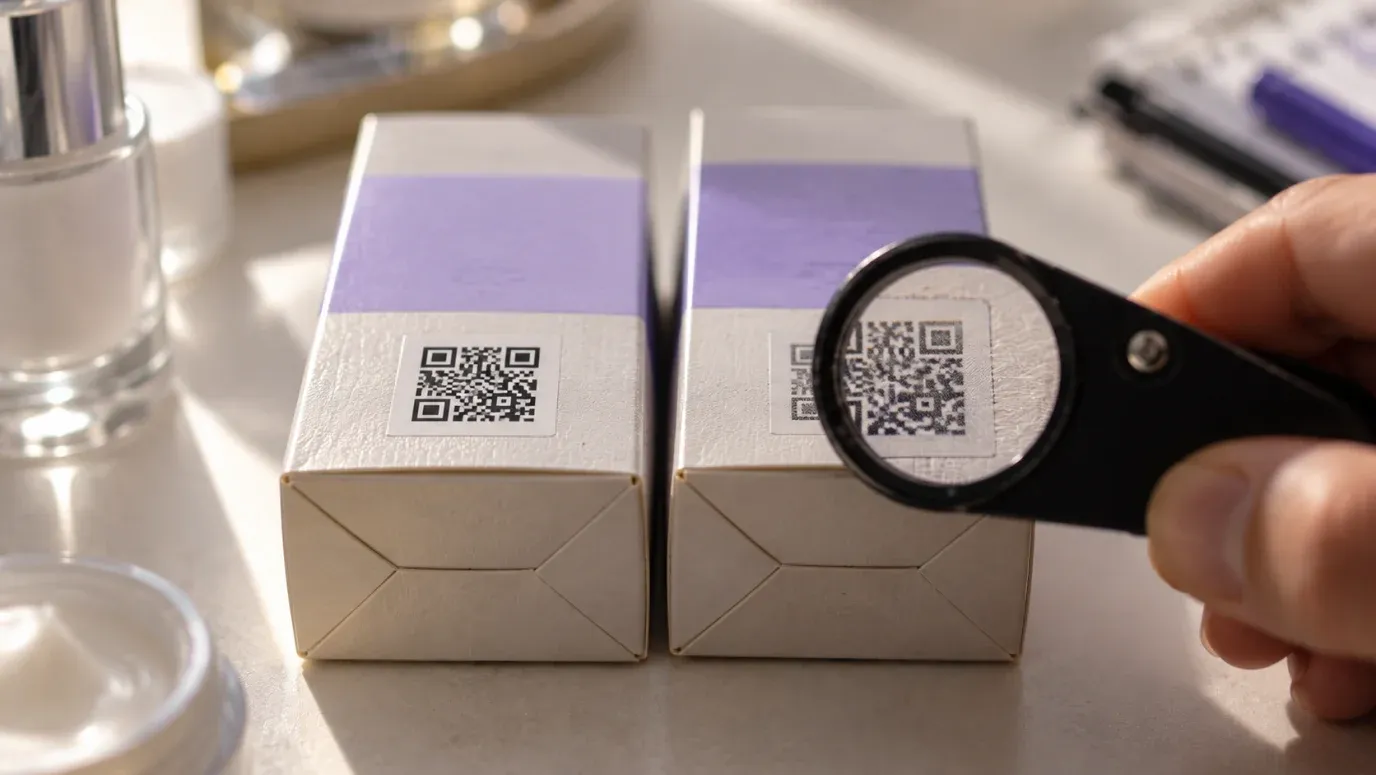
Não. Um QR code é um padrão impresso que qualquer pessoa pode reproduzir. Um QR code GS1 Digital Link copiado em uma caixa falsificada resolve para a página genuína da marca, com dados genuínos e um certificado válido. Todas as verificações acima continuam passando, porque todas tratam do tipo de produto, e a falsificação alega ser desse tipo.
Isso faz do QR code um componente da autenticação, cujo valor depende do que está por trás dele.
O que não impede um código copiado:
- Um código estático que codifica a mesma URI em todas as unidades, de modo que toda cópia parece o original.
- HTTPS, dados de produto assinados e verificação no registro, que provam que os dados são reais e não dizem nada sobre o item.
- Um número de lote sozinho, que restringe a busca mas pode cobrir milhares de unidades.
O que torna a cópia detectável ou mais difícil:
- Identificadores serializados. O GS1 Digital Link pode levar um número de série junto com o GTIN, dando a cada unidade a sua própria identidade. Um número de série que a marca nunca emitiu, ou que pertence a outro produto, não passa na verificação.
- Verificação por item. O sistema da marca pode registrar onde e com que frequência cada número de série é verificado. Um mesmo número de série verificado em vários países em uma semana indica clonagem. Essa é uma capacidade do sistema da marca, detecta as cópias depois do fato e não as impede.
- Uma forma padrão de perguntar. O Lightweight Messaging Standard for Verification of Product Identifiers da GS1 define uma solicitação e uma resposta para verificar um identificador e os dados associados a ele. Foi impulsionado pelas regras farmacêuticas dos EUA e projetado para ser reutilizado em outros setores, e o vocabulário da GS1 define um tipo de link verificationService para que um resolver possa indicar esse serviço ao software.
- Elementos físicos de segurança. Selos invioláveis, tintas de segurança e etiquetas NFC com chips criptográficos atuam sobre o próprio objeto. Um chip que responde a cada desafio com uma nova assinatura é muito mais difícil de clonar do que um código impresso, mas alguém precisa estar fisicamente presente para conferi-lo.
Antes da compra, um agente só pode conferir o que o anúncio afirma. Depois da entrega, o usuário ou um armazém pode conferir a unidade, e o papel do agente é dizer o que ler, como é um resultado genuíno e o que fazer se a verificação falhar.
Ameaças, verificações e componentes
| Ameaça | O que o agente verifica | Componente |
|---|---|---|
| Anúncio usa um GTIN inventado ou apropriado indevidamente | O GTIN foi emitido e está licenciado à marca que o anúncio cita | Verified by GS1 (registros da GS1) |
| Anúncio descreve a variante errada ou especificações alteradas | Os dados do anúncio coincidem com o que o resolver da marca devolve para aquele GTIN | GS1 Digital Link, resolver em conformidade com a GS1 |
| Site imitador servindo dados falsos "da marca" | O domínio do resolver é o da própria marca, ou o produto resolve por id.gs1.org | GS1 Digital Link, HTTPS |
| Dados de produto ou certificados alterados depois de sair da marca | A assinatura é válida e a chave pertence à marca ou ao certificador | W3C Verifiable Credentials 2.0, selos eletrônicos eIDAS |
| Certificado retirado, mas ainda exibido | A credencial não está revogada nem suspensa | Bitstring Status List |
| Dados do passaporte alterados por alguém sem direito para isso | Autenticidade e integridade, quando os atos delegados definirem o método | ESPR, artigo 11, alíneas f) a h) |
| QR code copiado em um item falsificado | O número de série existe, corresponde ao GTIN e não tem histórico de verificações anormal | GS1 Digital Link serializado, serviço de verificação por item |
| Um número de série clonado em muitas falsificações | O mesmo número de série verificado em lugares ou quantidades implausíveis | Serviço de verificação por item, elementos físicos de segurança |
| Produto genuíno de um vendedor não autorizado | O vendedor aparece em uma lista que a marca publica, se ela publicar uma | Nenhum padrão aberto hoje |
A última linha é proposital. Se um vendedor é autorizado é uma relação comercial, e nenhum desses padrões responde a isso. Um agente deve tratar o ponto como não verificado, a menos que a marca o declare em algum lugar em que o agente possa confiar.
Se todas as outras verificações passarem, um agente pode dizer com honestidade: este é um produto real desta marca, os dados são da marca e o item pode ser conferido na entrega. Ele não pode dizer que o item é genuíno antes de alguém tê-lo conferido, e deve avisar o usuário disso.
O que as marcas devem fazer agora
Um agente só pode conferir o que a marca torna conferível.
- Complete os seus dados no registro da GS1, para que o Verified by GS1 devolva atributos básicos para cada GTIN que você vende, e não só o nome da sua empresa.
- Opere o seu resolver GS1 Digital Link em um domínio que você controla, com o linkset disponível para que o software possa ler todos os links em uma única solicitação.
- Publique dados de produto legíveis por máquina na fonte, e mantenha os anúncios dos varejistas coerentes com eles. Para um agente, discrepâncias parecem fraude.
- Assine o que importa, começando por certificados, declarações de conformidade e dados do passaporte, com uma forma de revogá-los.
- Serialize os produtos de alto risco e dê a cada número de série um serviço de verificação que uma leitura, um varejista ou um agente possa consultar.
- Acrescente segurança física onde o risco justificar, e explique nas suas páginas de produto como um cliente pode conferir uma unidade.
- Prepare-se para o artigo 11, alínea g). Pergunte ao seu prestador de serviços de passaporte como a autenticação e a integridade dos dados serão garantidas, e quem pode alterar o quê.
A Digital Link é parceira de soluções da GS1, e a nossa plataforma dá a cada produto um QR code GS1 Digital Link baseado em padrões, um resolver que atende tanto pessoas quanto software e páginas que podem ser atualizadas sem reimprimir a embalagem, até o nível de lote ou de número de série quando necessário. Se você quer que os seus produtos possam ser verificados por agentes de IA e também pelas pessoas que leem os códigos, entre em contato e a nossa equipe vai analisar o seu caso.
Perguntas frequentes
Um agente de IA consegue saber se um produto é falsificado?
Não só a partir de um anúncio. Um agente pode verificar que o identificador é real e está licenciado à marca, e que os dados do produto vêm da marca. Se um item específico é genuíno só pode ser conferido no próprio item, com um identificador serializado, um serviço de verificação ou elementos físicos de segurança.
O que o Verified by GS1 verifica?
Se um número é um identificador GS1 válido, se a GS1 o emitiu, a qual empresa está licenciado e, quando a marca os forneceu, dados básicos sobre o produto. Ele confirma o identificador, não o item nem o vendedor.
Um QR code GS1 Digital Link impede a falsificação?
Sozinho, não, porque um código impresso pode ser copiado. Ele ajuda quando cada unidade leva o seu próprio número de série e a marca acompanha como cada número de série é verificado, para que as cópias possam ser detectadas. Ele também dá aos compradores e aos agentes um caminho direto para os dados autorizados da marca.
O que são credenciais verificáveis?
Um padrão do W3C para alegações que um emissor assina criptograficamente, para que qualquer pessoa possa conferir quem as emitiu e que não foram alteradas. A versão 2.0 se tornou uma W3C Recommendation em 15 de maio de 2025. Uma credencial válida prova a origem e a integridade, não que a alegação é verdadeira.
O ESPR exige que os dados do passaporte digital de produto sejam assinados?
O artigo 11, alínea g), exige que a autenticação, a fiabilidade e a integridade dos dados sejam garantidas, e o artigo 11, alínea h), que as fraudes sejam evitadas. O Regulamento não prescreve uma técnica, como assinaturas ou selos; isso vai depender dos atos delegados e das normas em que eles se basearem.
O HTTPS basta para confiar nos dados de um produto?
Ele prova que os dados vieram do domínio que o agente contatou e não foram alterados no caminho. Não prova que o domínio pertence à marca, e a proteção se perde quando os dados são copiados para outro lugar. Dados assinados mantêm a prova de origem aonde quer que vão.
Um agente consegue verificar se um vendedor é autorizado pela marca?
Não existe um padrão aberto para isso hoje. Um agente só pode confiar no que a própria marca publica, como uma lista de varejistas autorizados no seu próprio domínio, e, fora isso, deve tratar o status do vendedor como não verificado.