TL;DR
- L'autenticazione dei prodotti per agenti IA significa verificare tre cose distinte: che l'identificativo del prodotto appartenga al marchio, che i dati di prodotto provengano davvero dal marchio e che l'articolo fisico sia autentico.
- Le prime due possono essere verificate oggi da un software con elementi costitutivi aperti: le interrogazioni dei registri GS1, la risoluzione GS1 Digital Link e i dati firmati digitalmente, come le W3C Verifiable Credentials.
- La terza è quella difficile. Un QR code da solo si può copiare, quindi solo identificativi serializzati con controlli a livello di articolo, o elementi di sicurezza fisici, dicono qualcosa sull'articolo nella scatola.
L'autenticazione dei prodotti per agenti IA parte da un fatto scomodo: un agente che acquista o consiglia un prodotto non lo tocca quasi mai. Vede un'inserzione, alcuni identificativi e i dati che riesce a recuperare, e da questo deve giudicare se il prodotto e il venditore sono autentici. Una parte si può verificare con vera certezza. Un'altra no.
Questa guida porta la nostra guida all'autenticazione del prodotto, scritta per chi scansiona le confezioni, nel caso degli agenti: quali elementi costitutivi un agente può verificare, cosa dimostra ciascuno e dove stanno i limiti. Tutto ciò che segue è aggiornato a ottobre 2026.
Che cosa significa "autentico" per un agente IA?
Quando una persona chiede se un prodotto è autentico, di solito intende una cosa sola: l'articolo che ho in mano è fatto dal marchio indicato sull'etichetta? Un agente deve dividere questa domanda in tre, perché a ciascuna rispondono prove diverse.
| Che cosa si verifica | La domanda | Che cosa può rispondere |
|---|---|---|
| Identità del prodotto | Questo identificativo è reale e appartiene al marchio indicato nell'inserzione? | I registri GS1, interrogati tramite Verified by GS1 |
| Dati di prodotto | Specifiche, dichiarazioni e documenti provengono dal marchio, senza alterazioni? | Il resolver GS1 Digital Link del marchio e i dati firmati digitalmente |
| Articolo fisico | L'unità spedita, o arrivata, è autentica? | Identificativi serializzati con controlli a livello di articolo ed elementi di sicurezza fisici |
Le prime due sono domande sulle informazioni, che si possono consultare alla fonte e dimostrare crittograficamente. La terza riguarda un oggetto, e dati corretti su un tipo di prodotto non dimostrano nulla su una scatola specifica.
Nel nostro resoconto del workshop W3C/GS1 di Zurigo abbiamo sostenuto che l'identità viene prima: un agente non può fidarsi di qualcosa, né pagarlo, se non lo ha identificato con precisione. L'autenticazione è il passo successivo. Una volta che l'agente sa di quale prodotto si tratta, deve sapere che le prove che lo riguardano sono reali.
Come può un agente verificare che un identificativo di prodotto appartenga al marchio?
La maggior parte dei prodotti di consumo porta un GTIN, il numero nel codice a barre, assegnato da un intervallo che un'organizzazione membro di GS1 concede in licenza a un'azienda. Chiunque può stampare qualsiasi numero, quindi il primo controllo è se il GTIN di un'inserzione sia stato davvero assegnato, e a chi.
GS1 risponde con Verified by GS1, il servizio che dà accesso ai registri GS1. Secondo GS1, un'interrogazione ti dice se il numero è un numero GS1 strutturato correttamente, se GS1 lo ha assegnato, a quale azienda è concesso in licenza e se i dati del GTIN corrispondono ai tuoi. I dati provengono dal titolare dell'identificativo, di solito il marchio, tramite la sua organizzazione membro di GS1. La risposta punta sempre a includere l'azienda licenziataria, spesso aggiunge alcuni attributi di prodotto essenziali e può includere link a ulteriori dati. Esiste una ricerca pubblica su gs1.org, e gli uffici GS1 offrono interrogazioni in blocco e accesso tramite API.
Per un agente è il controllo utile più economico. Se un'inserzione presenta il prodotto di un marchio noto e il GTIN è concesso in licenza a qualcun altro, qualcosa non va. Se è concesso in licenza al marchio e gli attributi essenziali corrispondono, l'identificativo è reale ed è usato per il prodotto giusto.
Non dice all'agente se il venditore è autorizzato, se i dati dell'inserzione sono aggiornati o se l'articolo è autentico. Un contraffattore può copiare un GTIN reale con la stessa facilità di un logo reale.
Come può un agente ottenere i dati di prodotto direttamente dal marchio?
Un'inserzione su un marketplace, un sito di comparazione o i dati di addestramento di un modello sono tutte fonti di seconda mano. La fonte autorevole dei dati di prodotto è il marchio.
GS1 Digital Link trasforma il GTIN in un indirizzo web, e un resolver risponde con i link impostati dal marchio: informazioni di prodotto, istruzioni, certificazioni, informazioni sui richiami e, dove richiesto, il passaporto digitale di prodotto. Il GS1-Conformant Resolver Standard richiede che i resolver supportino HTTPS e, su richiesta, restituiscano l'elenco completo dei link per un identificativo in un linkset leggibile dalle macchine, che è ciò di cui un agente ha bisogno. GS1 gestisce il proprio resolver su id.gs1.org.
Due dettagli decidono se questo passaggio autentica qualcosa.
Il dominio conta. Un URI GS1 Digital Link si può scrivere su qualsiasi dominio, quindi un URI su un dominio sconosciuto non dimostra nulla su chi c'è dietro. L'agente dovrebbe risolvere il prodotto sul dominio del marchio o tramite id.gs1.org, e confrontare il risultato con l'inserzione. Un sito sosia che serve dati di prodotto convincenti è esattamente ciò che questo passaggio deve intercettare.
HTTPS ha un limite. Un certificato valido dice all'agente che ha raggiunto il dominio richiesto e che nulla è cambiato durante la trasmissione. Non dimostra che il dominio appartenga al marchio, e una volta che i dati sono copiati su un altro sito, quella protezione resta indietro. I dati che devono conservare la prova della loro origine ovunque vadano devono essere firmati.
Che cosa aggiungono le firme digitali e le credenziali verificabili?
Una firma digitale lega i dati alla chiave di chi li ha firmati. Cambia un solo carattere e la firma non è più valida; confronta la chiave con una fonte attendibile e conosci l'emittente. La prova viaggia con i dati, quindi un certificato copiato nel feed di un marketplace si può ancora verificare.
Lo standard aperto in questo campo è il W3C Verifiable Credentials Data Model v2.0, raccomandazione W3C dal 15 maggio 2025. Definisce un emittente (issuer) che crea e protegge le dichiarazioni, un titolare (holder) che le presenta e un verificatore (verifier) che le controlla, e ogni credenziale deve essere protetta da una prova incorporata (Data Integrity) o avvolgente (JOSE o COSE). Una raccomandazione complementare della stessa data, Bitstring Status List, permette a un emittente di revocare o sospendere una credenziale, così un verificatore può vedere anche che un certificato è stato ritirato.
La specifica è esplicita sul proprio limite. La verifica dimostra chi ha emesso una credenziale e che non è stata alterata. Non dimostra che le dichiarazioni siano vere, e la scelta degli emittenti di cui fidarsi è lasciata al verificatore. Un agente può essere certo che un certificato sia stato firmato da un determinato laboratorio; se quel laboratorio sia accreditato è un'altra questione.
GS1 ha pubblicato come questo potrebbe funzionare nel proprio sistema. La sua documentazione GS1 Digital Licenses descrive una catena di GS1 License Credentials: da GS1 Global Office a un'organizzazione membro per un GS1 Prefix, dall'organizzazione membro a un'azienda per il suo Company Prefix, e dall'azienda in avanti per i propri identificativi e dati di prodotto. GS1 precisa che questa documentazione non è uno standard GS1, e alcune parti sono indicate come in fase di sviluppo. Secondo la nostra lettura mostra da dove potrebbe arrivare un "questo GTIN è nostro" crittografico, ma a ottobre 2026 un agente non può aspettarsi di trovarlo per la maggior parte dei prodotti.
Esiste anche un'opzione UE. In base al regolamento eIDAS, regolamento (UE) n. 910/2014, un sigillo elettronico è costituito da dati allegati ad altri dati per garantirne l'origine e l'integrità, creati da una persona giuridica. Un sigillo elettronico qualificato gode della presunzione legale di integrità e di correttezza dell'origine dei dati a cui è associato. L'ESPR non menziona l'eIDAS, quindi questa è una nostra lettura: per un'impresa che vuole una prova d'origine giuridicamente riconosciuta sui propri dati di prodotto nell'UE, un sigillo qualificato è uno strumento già esistente.
Che cosa richiede l'ESPR sull'autenticazione dei dati del DPP?
Il regolamento sulla progettazione ecocompatibile dei prodotti sostenibili, il regolamento (UE) 2024/1781, fissa requisiti essenziali per la progettazione tecnica e il funzionamento di ogni passaporto digitale di prodotto. L'articolo 11 ne comprende tre che qui contano:
- Lettera f): i diritti di introdurre, modificare o aggiornare i dati del passaporto sono limitati in base ai diritti di accesso stabiliti in ciascun atto delegato.
- Lettera g): sono garantite l'autenticazione, l'affidabilità e l'integrità dei dati.
- Lettera h): i passaporti sono progettati e gestiti in modo da garantire un elevato livello di sicurezza e di riservatezza e da evitare le frodi.
Il regolamento fissa il risultato e lascia aperta la tecnica: non nomina firme, credenziali o sigilli. L'articolo 13 aggiunge che, quando la Commissione decide quali dati aggiuntivi conserva il registro UE dei passaporti, deve tenere conto della necessità di consentire la verifica dell'autenticità del passaporto.
Per gli agenti, questo significa che i dati del passaporto di un prodotto coperto sono dati che la legge richiede siano autentici e protetti dalle frodi. Questo rende il passaporto, raggiunto tramite il supporto di dati del prodotto, una fonte naturale per verificare dichiarazioni su materiali, sostanze, riparabilità o conformità. A ottobre 2026 non è stato adottato alcun atto delegato che fissi requisiti di passaporto per un gruppo di prodotti ESPR, quindi il modo in cui l'autenticazione sarà garantita nel dettaglio deve ancora essere definito.
Un QR code può dimostrare che un prodotto è autentico?
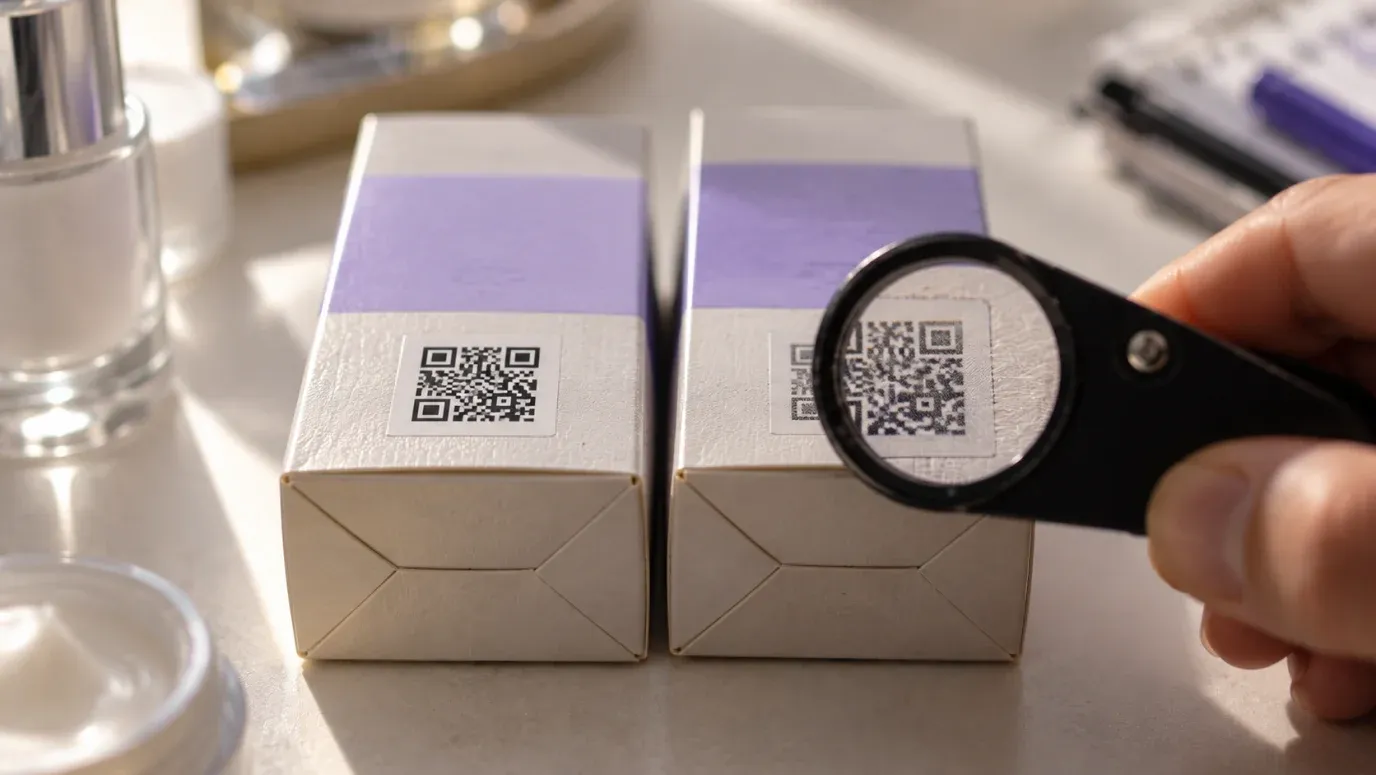
No. Un QR code è un motivo stampato che chiunque può riprodurre. Un QR code GS1 Digital Link copiato su una scatola contraffatta risolve verso la pagina autentica del marchio, con dati autentici e un certificato valido. Tutti i controlli descritti sopra vengono comunque superati, perché riguardano il tipo di prodotto, e il falso dichiara di essere quel tipo.
Questo fa del QR code una componente dell'autenticazione, il cui valore dipende da ciò che c'è dietro.
Che cosa non ferma un codice copiato:
- Un codice statico che codifica lo stesso URI su ogni unità, così ogni copia sembra l'originale.
- HTTPS, dati di prodotto firmati e verifica nei registri, che dimostrano che i dati sono reali e non dicono nulla sull'articolo.
- Un numero di lotto da solo, che restringe il campo ma può coprire migliaia di unità.
Che cosa rende la copia rilevabile o più difficile:
- Identificativi serializzati. GS1 Digital Link può contenere un numero di serie insieme al GTIN, dando a ogni unità la propria identità. Un numero di serie che il marchio non ha mai emesso, o che appartiene a un altro prodotto, non supera il controllo.
- Verifica a livello di articolo. Il sistema del marchio può registrare dove e quanto spesso viene verificato ogni numero di serie. Un numero di serie verificato in più paesi nella stessa settimana segnala una clonazione. È una funzionalità del sistema del marchio, rileva le copie a posteriori e non le impedisce.
- Un modo standard per chiedere. Il Lightweight Messaging Standard for Verification of Product Identifiers di GS1 definisce una richiesta e una risposta per verificare un identificativo e i dati associati. È nato dalle norme farmaceutiche statunitensi ed è stato progettato per essere riutilizzato in altri settori, e il vocabolario GS1 definisce un tipo di link verificationService, così un resolver può indirizzare il software verso un servizio di questo tipo.
- Elementi di sicurezza fisici. Sigilli antimanomissione, inchiostri di sicurezza e tag NFC con chip crittografici agiscono sull'oggetto stesso. Un chip che risponde a ogni sfida con una nuova firma è molto più difficile da clonare di un codice stampato, ma qualcuno deve essere fisicamente presente per verificarlo.
Prima dell'acquisto, un agente può verificare solo ciò che dichiara l'inserzione. Dopo la consegna, l'utente o un magazzino possono verificare l'unità, e il compito dell'agente è dire cosa scansionare, che aspetto ha un risultato autentico e cosa fare se il controllo fallisce.
Minacce, controlli ed elementi costitutivi
| Minaccia | Che cosa verifica l'agente | Elemento costitutivo |
|---|---|---|
| L'inserzione usa un GTIN inventato o usato indebitamente | Il GTIN è assegnato e concesso in licenza al marchio indicato nell'inserzione | Verified by GS1 (registri GS1) |
| L'inserzione descrive la variante sbagliata o specifiche alterate | I dati dell'inserzione corrispondono a ciò che il resolver del marchio restituisce per quel GTIN | GS1 Digital Link, resolver conforme a GS1 |
| Sito sosia che serve falsi dati "del marchio" | Il dominio del resolver è quello del marchio, oppure il prodotto risolve tramite id.gs1.org | GS1 Digital Link, HTTPS |
| Dati di prodotto o certificati alterati dopo aver lasciato il marchio | La firma è valida e la chiave appartiene al marchio o al certificatore | W3C Verifiable Credentials 2.0, sigilli elettronici eIDAS |
| Certificato ritirato ma ancora mostrato | La credenziale non è revocata né sospesa | Bitstring Status List |
| Dati del passaporto modificati da chi non ne ha il diritto | Autenticità e integrità, una volta che gli atti delegati fissano il metodo | ESPR, articolo 11, lettere da f) a h) |
| QR code copiato su un articolo contraffatto | Il numero di serie esiste, corrisponde al GTIN e non ha uno storico di verifiche anomalo | GS1 Digital Link serializzato, servizio di verifica a livello di articolo |
| Un numero di serie clonato su molti falsi | Lo stesso numero di serie verificato in luoghi o quantità non plausibili | Servizio di verifica a livello di articolo, elementi di sicurezza fisici |
| Prodotto autentico da un venditore non autorizzato | Il venditore compare in un elenco pubblicato dal marchio, se il marchio ne pubblica uno | Nessuno standard aperto oggi |
L'ultima riga è voluta. Se un venditore sia autorizzato è una relazione commerciale, e nessuno di questi standard risponde. Un agente dovrebbe considerarlo non verificato, a meno che il marchio non lo dichiari in un luogo di cui l'agente può fidarsi.
Se tutti gli altri controlli vengono superati, un agente può dire onestamente: questo è un prodotto reale di questo marchio, i dati sono del marchio e l'articolo si può verificare all'arrivo. Non può dire che l'articolo è autentico prima che qualcuno lo abbia verificato, e dovrebbe dirlo all'utente.
Che cosa dovrebbero fare i marchi adesso
Un agente può verificare solo ciò che il marchio rende verificabile.
- Completa i tuoi dati nei registri GS1, così Verified by GS1 restituisce gli attributi essenziali per ogni GTIN che vendi, non solo il nome della tua azienda.
- Gestisci il tuo resolver GS1 Digital Link su un dominio che controlli, con il linkset disponibile, così il software può leggere tutti i link con una sola richiesta.
- Pubblica alla fonte dati di prodotto leggibili dalle macchine, e mantieni coerenti con essi le inserzioni dei rivenditori. Per un agente, le discrepanze sembrano frodi.
- Firma ciò che conta, a partire da certificati, dichiarazioni di conformità e dati del passaporto, con un modo per revocarli.
- Serializza i prodotti ad alto rischio e dai a ogni numero di serie un servizio di verifica che una scansione, un rivenditore o un agente possano interrogare.
- Aggiungi sicurezza fisica dove il rischio lo giustifica, e spiega nelle tue pagine prodotto come un cliente può verificare un'unità.
- Preparati all'articolo 11, lettera g). Chiedi al tuo fornitore di servizi per il passaporto come saranno garantite l'autenticazione e l'integrità dei dati, e chi può modificare cosa.
Digital Link è GS1 solution partner, e la nostra piattaforma dà a ogni prodotto un QR code GS1 Digital Link basato su standard, un resolver che serve sia le persone sia il software, e pagine che si possono aggiornare senza ristampare gli imballaggi, fino al livello di lotto o di numero di serie dove serve. Se vuoi che i tuoi prodotti siano verificabili dagli agenti IA oltre che dalle persone che li scansionano, contattaci e il nostro team esaminerà il tuo caso.
Domande frequenti
Un agente IA può capire se un prodotto è contraffatto?
Non da un'inserzione e basta. Un agente può verificare che l'identificativo sia reale e concesso in licenza al marchio, e che i dati di prodotto provengano dal marchio. Se un articolo specifico sia autentico si può verificare solo sull'articolo, con un identificativo serializzato, un servizio di verifica o elementi di sicurezza fisici.
Che cosa verifica Verified by GS1?
Se un numero è un identificativo GS1 valido, se GS1 lo ha assegnato, a quale azienda è concesso in licenza e, dove il marchio li ha forniti, i dati essenziali del prodotto. Conferma l'identificativo, non l'articolo né il venditore.
Un QR code GS1 Digital Link ferma la contraffazione?
Da solo no, perché un codice stampato si può copiare. Aiuta quando ogni unità porta il proprio numero di serie e il marchio monitora come viene verificato ogni numero di serie, così le copie si possono rilevare. Offre inoltre ad acquirenti e agenti un accesso diretto ai dati autorevoli del marchio.
Che cosa sono le credenziali verificabili?
Uno standard W3C per dichiarazioni che un emittente firma crittograficamente, così chiunque può verificare chi le ha emesse e che non sono state alterate. La versione 2.0 è diventata raccomandazione W3C il 15 maggio 2025. Una credenziale valida dimostra origine e integrità, non che la dichiarazione sia vera.
L'ESPR richiede che i dati del passaporto digitale di prodotto siano firmati?
L'articolo 11, lettera g), richiede che siano garantite l'autenticazione, l'affidabilità e l'integrità dei dati, e la lettera h) che siano evitate le frodi. Il regolamento non prescrive una tecnica come firme o sigilli; dipenderà dagli atti delegati e dalle norme su cui si basano.
HTTPS basta per fidarsi dei dati di prodotto?
Dimostra che i dati provengono dal dominio contattato dall'agente e che non sono stati modificati durante la trasmissione. Non dimostra che il dominio appartenga al marchio, e la protezione si perde quando i dati vengono copiati altrove. I dati firmati conservano la prova della loro origine ovunque vadano.
Un agente può verificare che un venditore sia autorizzato dal marchio?
Oggi non esiste uno standard aperto per farlo. Un agente può basarsi solo su ciò che pubblica il marchio stesso, come un elenco di rivenditori autorizzati sul proprio dominio, e altrimenti dovrebbe considerare non verificato lo stato del venditore.