TL;DR
- AIエージェントのための製品認証とは、三つの別々の事柄を確認することです。製品識別子がブランドに属していること、製品データが本当にブランドから来ていること、そして物理的な個品が本物であることです。
- 最初の二つは、現在でもオープンな構成要素を使ってソフトウェアで確認できます。GS1レジストリの照会、GS1 Digital Linkの解決、そしてW3C検証可能な資格情報(Verifiable Credentials)のようなデジタル署名付きデータです。
- 難しいのは三つ目です。QRコードだけでは複製できてしまうため、箱の中の個品について何かを語れるのは、個品単位の確認を伴うシリアル化された識別子か、物理的なセキュリティ機能だけです。
AIエージェントのための製品認証は、ある不都合な事実から出発します。製品を購入したり推奨したりするエージェントは、その製品に触れることがほとんどありません。エージェントが見るのは、商品掲載情報、いくつかの識別子、そして取得できる限りのデータであり、それをもとに製品と販売者が本物かどうかを判断しなければなりません。その一部は確実に確認できます。一部はできません。
本ガイドでは、パッケージをスキャンする人向けに書いた製品認証ガイドをエージェントの場合に当てはめます。エージェントが検証できる構成要素は何か、それぞれが何を証明するのか、そして限界はどこにあるのかを見ていきます。以下の内容はすべて2026年10月時点のものです。
AIエージェントにとって「本物」とは何を意味するのか
製品が本物かどうかを尋ねる人は、通常一つのことを意味しています。手元にあるこの品物は、ラベルに書かれたブランドが作ったものか、ということです。エージェントはこれを三つの問いに分けなければなりません。それぞれに答える証拠が異なるからです。
| 検証の対象 | 問い | 答えられるもの |
|---|---|---|
| 製品アイデンティティ | この識別子は実在し、掲載情報が示すブランドに属しているか | Verified by GS1を通じて照会するGS1レジストリ |
| 製品データ | 仕様、主張、文書はブランドから改ざんされずに来ているか | ブランドのGS1 Digital Linkリゾルバ、およびデジタル署名付きデータ |
| 物理的な個品 | 出荷された、または到着した個体は本物か | 個品単位の確認を伴うシリアル化された識別子、および物理的なセキュリティ機能 |
最初の二つは情報に関する問いであり、その出所で照会し、暗号技術で証明できます。三つ目は物に関する問いであり、ある製品タイプについての正しいデータは、特定の箱について何も証明しません。
チューリッヒでのW3C/GS1ワークショップのレポートで、私たちはアイデンティティが先に来ると論じました。エージェントは、正確に識別していないものを信頼することも、それに支払うこともできません。認証はその次の段階です。どの製品が対象かを把握したエージェントは、次にその証拠が本物であることを知る必要があります。
エージェントは製品識別子がブランドに属していることをどう確認できるのか
ほとんどの消費者向け製品にはGTIN、つまりバーコードの番号が付いており、これはGS1加盟組織が企業にライセンスする番号範囲から発行されます。誰でもどんな番号でも印刷できるため、最初の確認は、掲載情報のGTINが実際に発行されたものか、そして誰に発行されたかです。
GS1はこれにVerified by GS1で答えます。GS1レジストリへのアクセスを提供するサービスです。GS1によれば、照会すると、その番号が正しく構成されたGS1番号かどうか、GS1が発行したものかどうか、どの企業にライセンスされているか、そしてGTINのデータが手元のデータと一致するかどうかがわかります。データは識別子の所有者、通常はブランドから、そのGS1加盟組織を通じて提供されます。回答には常にライセンシー企業を含めることが目指されており、多くの場合いくつかの中核的な製品属性が加わり、さらなるデータへのリンクを含むこともあります。gs1.orgには公開検索があり、GS1の各事務所は一括照会やAPIアクセスを提供しています。
エージェントにとって、これは最も安価で有用な確認です。掲載情報が有名ブランドの製品を示しているのに、GTINが別の誰かにライセンスされていれば、何かがおかしいということです。ブランドにライセンスされていて中核属性も一致していれば、その識別子は実在し、正しい製品に使われています。
ただし、この確認では、販売者が正規のものか、掲載データが最新か、個品が本物かはわかりません。偽造者は本物のロゴと同じくらい簡単に本物のGTINを複製できます。
エージェントはブランドから直接製品データを得るにはどうすればよいのか
マーケットプレイスの掲載情報、比較サイト、モデルの学習データは、いずれも二次情報です。製品データの信頼できる情報源はブランドです。
GS1 Digital LinkはGTINをウェブアドレスに変え、リゾルバはブランドが設定したリンクで応答します。製品情報、取扱説明書、認証、リコール情報、そして必要な場合にはデジタルプロダクトパスポートです。GS1準拠リゾルバ標準は、リゾルバがHTTPSに対応し、要求に応じてある識別子のリンクの完全な一覧を機械可読なlinksetで返すことを求めています。これこそがエージェントに必要なものです。GS1はid.gs1.orgで独自のリゾルバを運用しています。
このステップが何かを認証するかどうかは、二つの点で決まります。
ドメインが重要です。 GS1 Digital Link URIはどのドメイン上にも記述できるため、未知のドメイン上のURIは、誰がその背後にいるかについて何も証明しません。エージェントは、ブランド自身のドメイン上で、またはid.gs1.orgを通じて製品を解決し、その結果を掲載情報と比較すべきです。もっともらしい製品データを配信する偽装サイトこそ、このステップで見抜かなければならないものです。
HTTPSには限界があります。 有効な証明書は、エージェントが求めたドメインに到達し、通信途中で何も変更されなかったことを示します。そのドメインがブランドのものであることは証明せず、データが別のサイトにコピーされれば、その保護はあとに残されます。どこへ行っても出所の証明を保持しなければならないデータには、署名が必要です。
デジタル署名と検証可能な資格情報は何を加えるのか
デジタル署名は、データを署名者の鍵に結び付けます。1文字でも変えれば署名の検証は失敗し、鍵を信頼できる情報源と照合すれば発行者がわかります。証明はデータとともに移動するため、マーケットプレイスのフィードにコピーされた証明書でも確認できます。
ここでのオープン標準はW3C Verifiable Credentials Data Model v2.0で、2025年5月15日からW3C勧告となっています。これは、主張を作成して保護する発行者(issuer)、それを提示する保持者(holder)、それを確認する**検証者(verifier)**を定義し、すべての資格情報は埋め込み型の証明(Data Integrity)または包含型の証明(JOSEまたはCOSE)で保護されなければなりません。同日付の関連勧告であるBitstring Status Listにより、発行者は資格情報を失効または一時停止でき、検証者は証明書が取り下げられたことも確認できます。
仕様はその限界を明確にしています。検証によって証明されるのは、誰が資格情報を発行したか、そしてそれが改ざんされていないことです。主張が真実であることは証明せず、どの発行者を信頼するかは検証者に委ねられています。エージェントは、ある証明書が特定の試験機関によって署名されたことを確実に知ることができますが、その試験機関が認定を受けているかどうかは別の問題です。
GS1は、これが自らの仕組みの中でどう機能しうるかを公表しています。GS1 Digital Licensesの文書は、GS1 License Credentialsの連鎖を説明しています。GS1 Global OfficeからGS1プレフィックスについて加盟組織へ、加盟組織から企業プレフィックスについて企業へ、そして企業から自社の識別子と製品データへと続きます。GS1はこの文書がGS1標準ではないと明記しており、一部は開発中とされています。私たちの読み方では、これは暗号技術による「このGTINは当社のものだ」という証明がどこから来うるかを示していますが、2026年10月時点では、ほとんどの製品についてエージェントがそれを見つけられると期待することはできません。
EUにも選択肢があります。eIDAS規則(EU)No 910/2014のもとで、電子シールとは、他のデータの出所と完全性を確保するためにそのデータに付される、法人が作成するデータです。適格電子シールは、それが結び付けられたデータの完全性と出所の正しさについて法的な推定を伴います。ESPRはeIDASに言及していないため、これは私たちの読み方ですが、EUで製品データに法的に認められた出所の証明を付けたい企業にとって、適格シールは既存の手段です。
ESPRはDPPデータの認証について何を求めているのか
持続可能な製品のためのエコデザイン規則、規則(EU)2024/1781は、すべてのデジタルプロダクトパスポートの技術的な設計と運用について必須要件を定めています。第11条には、ここで重要な三つが含まれます。
- (f)号: パスポートデータを入力、修正または更新する権利は、各委任法で設定されたアクセス権に従って制限される。
- (g)号: データの認証、信頼性および完全性が確保されなければならない。
- (h)号: パスポートは、高水準のセキュリティとプライバシーが確保され、不正が回避されるように設計・運用されなければならない。
規則は結果を定め、手法は開かれたままにしています。署名、資格情報、シールのいずれも名指ししていません。第13条はさらに、EUのパスポート登録簿が保存する追加データを欧州委員会が決定する際、パスポートの真正性を検証できるようにする必要性を考慮しなければならないと定めています。
エージェントにとってこれは、対象製品のパスポートデータが、法律によって真正であることと不正から保護されることが求められるデータだということを意味します。そのため、製品のデータキャリアを通じて到達するパスポートは、素材、物質、修理可能性、適合性に関する主張を確認するための自然な情報源になります。2026年10月時点で、ESPRの製品グループについてパスポート要件を定める委任法は一つも採択されておらず、認証が具体的にどう確保されるかはまだこれからです。
QRコードは製品が本物であることを証明できるのか
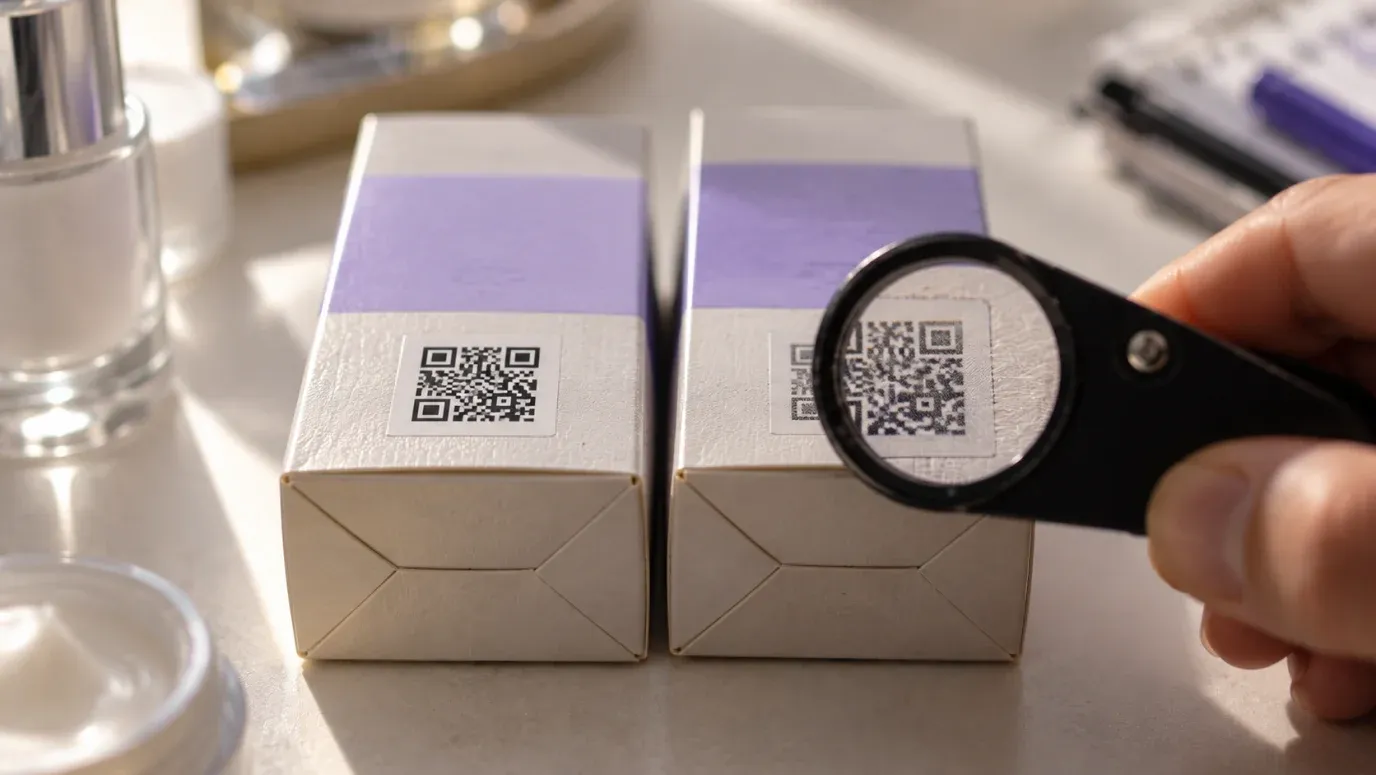
できません。QRコードは誰でも再現できる印刷パターンです。偽造品の箱に複製されたGS1 Digital Link QRコードは、本物のデータと有効な証明書を備えたブランドの本物のページへと解決されます。上記の確認はすべて通ってしまいます。いずれも製品タイプに関するものであり、偽造品はその製品タイプであると称しているからです。
つまりQRコードは認証の一つの構成要素であり、その価値は背後にあるもので決まります。
複製されたコードを止められないもの:
- すべての個品に同じURIを記録した静的なコード。どの複製も元のコードと同じに見えます。
- HTTPS、署名付き製品データ、レジストリによる検証。これらはデータが本物であることを証明しますが、個品については何も語りません。
- ロット番号だけ。範囲は絞り込めますが、数千個の個品に及ぶこともあります。
複製を検知可能にする、または困難にするもの:
- シリアル化された識別子。 GS1 Digital LinkはGTINとともにシリアル番号を記録でき、各個品に固有のアイデンティティを与えます。ブランドが発行したことのないシリアル、または別の製品に属するシリアルは確認に失敗します。
- 個品単位の検証。 ブランドのシステムは、各シリアルがどこで何回確認されたかを記録できます。1つのシリアルが1週間のうちに複数の国で確認されれば、それは複製の兆候です。これはブランドのシステムの機能であり、複製を事後に検知するもので、防ぐものではありません。
- 標準化された問い合わせ方法。 GS1のLightweight Messaging Standard for Verification of Product Identifiersは、識別子とその関連データを確認するための要求と応答を定義しています。米国の医薬品規制を契機として策定され、他の分野でも再利用できるよう設計されています。またGS1ボキャブラリーはverificationServiceというリンクタイプを定義しており、リゾルバがソフトウェアをそのようなサービスに案内できます。
- 物理的なセキュリティ機能。 改ざん防止シール、セキュリティインク、暗号チップを搭載したNFCタグは、物そのものに作用します。チャレンジごとに新しい署名で応答するチップは、印刷されたコードよりはるかに複製が困難ですが、確認するには誰かがその場にいる必要があります。
購入前のエージェントが確認できるのは、掲載情報が主張する内容だけです。配送後は、ユーザーや倉庫が個品を確認でき、エージェントの役割は、何をスキャンすべきか、本物の場合の結果がどう見えるか、確認に失敗したら何をすべきかを伝えることです。
脅威、確認事項、構成要素
| 脅威 | エージェントが確認すること | 構成要素 |
|---|---|---|
| 掲載情報が架空の、または不正流用されたGTINを使っている | GTINが発行済みで、掲載情報が示すブランドにライセンスされている | Verified by GS1(GS1レジストリ) |
| 掲載情報が誤ったバリエーションや改変された仕様を記載している | 掲載データが、そのGTINについてブランドのリゾルバが返す内容と一致する | GS1 Digital Link、GS1準拠リゾルバ |
| 偽装ウェブサイトが偽の「ブランド」データを配信している | リゾルバのドメインがブランド自身のものであるか、製品がid.gs1.orgを通じて解決される | GS1 Digital Link、HTTPS |
| 製品データや証明書がブランドを離れた後に改変されている | 署名が有効で、鍵がブランドまたは認証機関に属している | W3C Verifiable Credentials 2.0、eIDAS電子シール |
| 取り下げられた証明書がまだ表示されている | 資格情報が失効または一時停止されていない | Bitstring Status List |
| 権限のない者がパスポートデータを変更している | 委任法が手法を定めた時点での真正性と完全性 | ESPR第11条(f)号から(h)号 |
| 偽造品に複製されたQRコード | シリアルが存在し、GTINと一致し、確認履歴に異常がない | シリアル化されたGS1 Digital Link、個品単位の検証サービス |
| 1つのシリアルが多数の偽造品に複製されている | 同じシリアルが不自然な場所や回数で確認されている | 個品単位の検証サービス、物理的なセキュリティ機能 |
| 正規でない販売者が扱う本物の製品 | ブランドが一覧を公開していれば、販売者がそこに掲載されている | 現時点でオープン標準はない |
最後の行は意図的なものです。販売者が正規かどうかは商取引上の関係であり、これらの標準のいずれもそれには答えません。エージェントは、エージェントが信頼できる場所でブランドが明示していない限り、それを未検証として扱うべきです。
ほかのすべての確認を通過すれば、エージェントは誠実にこう言えます。これはこのブランドの実在する製品であり、データはブランドのものであり、個品は到着時に確認できる、と。誰かが確認する前に個品が本物だとは言えず、エージェントはユーザーにそう伝えるべきです。
ブランドが今すべきこと
エージェントが確認できるのは、ブランドが確認可能にしたものだけです。
- GS1レジストリのデータを完全にしてください。 販売するすべてのGTINについて、社名だけでなく中核属性をVerified by GS1が返すようにします。
- GS1 Digital Linkリゾルバを自社が管理するドメインで運用してください。 ソフトウェアが1回の要求ですべてのリンクを読み取れるよう、linksetを利用可能にします。
- 機械可読な製品データを情報源で公開してください。 小売業者の掲載情報もそれと一致させます。食い違いは、エージェントには不正のように見えます。
- 重要なものに署名してください。 証明書、適合宣言書、パスポートデータから始め、それらを失効させる手段も用意します。
- リスクの高い製品をシリアル化してください。 各シリアルに、スキャン、小売業者、エージェントが照会できる検証サービスを用意します。
- リスクに見合う場合は物理的なセキュリティを加えてください。 顧客が個品を確認する方法を自社の製品ページで説明します。
- 第11条(g)号に備えてください。 パスポートサービスプロバイダーに、データの認証と完全性がどのように確保されるのか、誰が何を変更できるのかを確認します。
Digital LinkはGS1ソリューションパートナーであり、当社のプラットフォームは、各製品に標準準拠のGS1 Digital Link QRコード、人とソフトウェアの両方に応答するリゾルバ、そして包装を刷り直さずに更新できるページを提供します。必要に応じてロット単位やシリアル番号単位まで対応できます。製品をスキャンする人だけでなくAIエージェントにも検証できるようにしたい場合は、お問い合わせください。チームがお客様のケースを検討します。
よくある質問
AIエージェントは製品が偽造品かどうかを見分けられますか。
掲載情報だけでは見分けられません。エージェントは、識別子が実在してブランドにライセンスされていること、そして製品データがブランドから来ていることを検証できます。特定の個品が本物かどうかは、シリアル化された識別子、検証サービス、または物理的なセキュリティ機能を使って、その個品の上でしか確認できません。
Verified by GS1は何を確認しますか。
番号が有効なGS1識別子かどうか、GS1が発行したものかどうか、どの企業にライセンスされているか、そしてブランドが提供している場合は製品の中核データです。確認するのは識別子であり、個品や販売者ではありません。
GS1 Digital Link QRコードは偽造を防げますか。
それだけでは防げません。印刷されたコードは複製できるからです。各個品が固有のシリアル番号を持ち、ブランドが各シリアルの確認状況を監視していれば、複製を検知できるため役に立ちます。また、購入者やエージェントにブランドの信頼できるデータへの直接の経路を提供します。
検証可能な資格情報とは何ですか。
発行者が暗号技術で署名する主張のためのW3C標準で、誰が発行したか、改ざんされていないかを誰でも確認できます。バージョン2.0は2025年5月15日にW3C勧告となりました。有効な資格情報が証明するのは出所と完全性であり、主張が真実であることではありません。
ESPRはデジタルプロダクトパスポートのデータへの署名を義務付けていますか。
第11条(g)号はデータの認証、信頼性および完全性の確保を、第11条(h)号は不正の回避を求めています。規則は署名やシールといった手法を規定しておらず、それは委任法と、委任法が依拠する標準次第です。
製品データを信頼するにはHTTPSで十分ですか。
HTTPSが証明するのは、データがエージェントの接続したドメインから来ており、通信途中で変更されていないことです。そのドメインがブランドのものであることは証明せず、データが別の場所にコピーされればその保護は失われます。署名付きデータは、どこへ行っても出所の証明を保持します。
エージェントは販売者がブランドの正規販売者であることを確認できますか。
現時点で、そのためのオープン標準はありません。エージェントが頼れるのは、ブランド自身のドメイン上の正規小売業者の一覧など、ブランド自身が公開するものだけであり、それ以外の場合は販売者の地位を未検証として扱うべきです。