TL;DR
- 面向AI智能体的产品认证,意味着核查三件彼此独立的事:产品标识符属于该品牌,产品数据确实来自该品牌,以及实物商品是正品。
- 前两项如今已可由软件借助开放的构件完成核查:GS1 登记册查询、GS1 Digital Link 解析,以及经过数字签名的数据,例如 W3C 可验证凭证。
- 第三项才是难点。单靠一个 QR 码可以被复制,因此只有带单品级核查的序列化标识符或实体防伪特征,才能对盒子里的那件商品说明些什么。
面向AI智能体的产品认证,始于一个令人不安的事实:购买或推荐产品的智能体几乎从不接触产品本身。它看到的是一条商品信息、一些标识符,以及它能检索到的任何数据,它必须据此判断产品和卖家是否真实。其中一部分可以真正确定地核查,另一部分则不能。
本指南把我们写给扫描包装的人看的产品真伪验证指南延伸到智能体场景:智能体可以验证哪些构件,每一项证明了什么,界限又在哪里。下文所有内容均以截至 2026 年 10 月的情况为准。
对 AI 智能体而言,“正品”意味着什么?
一个人问产品是不是正品时,通常指的是一件事:我手里这件商品,是不是标签上那个品牌生产的?智能体则必须把它拆成三个问题,因为每个问题要靠不同的证据来回答。
| 验证对象 | 问题 | 什么能回答它 |
|---|---|---|
| 产品身份 | 这个标识符是真的吗?它是否属于商品信息中所写的品牌? | 通过 Verified by GS1 查询的 GS1 登记册 |
| 产品数据 | 规格、声明和文件是否来自该品牌,且未被篡改? | 品牌的 GS1 Digital Link 解析器,以及经过数字签名的数据 |
| 实物商品 | 发出的或已送达的这件商品是正品吗? | 带单品级核查的序列化标识符,以及实体防伪特征 |
前两个问题关乎信息,信息可以到其源头查询,并用密码学方法加以证明。第三个问题关乎一件实物,而关于某一产品类型的正确数据,对某个具体的盒子什么也证明不了。
在我们关于苏黎世 W3C/GS1 研讨会的报道中,我们提出身份是第一位的:智能体无法信任、也无法为一件它没有精确识别的东西付款。认证是下一步。一旦智能体知道所指的是哪件产品,它就需要知道支撑这一点的证据是真实的。
智能体如何核查产品标识符属于该品牌?
大多数消费品都带有一个 GTIN,也就是条码中的那串数字,它出自 GS1 成员组织授权给某家公司使用的号段。任何人都可以印出任意数字,因此第一项核查是:商品信息中的 GTIN 是否真的被签发过,签发给了谁。
GS1 通过 Verified by GS1 回答这个问题,这项服务提供对 GS1 登记册的访问。据 GS1 介绍,一次查询会告诉你:该号码是否为结构正确的 GS1 号码,是否由 GS1 签发,授权给了哪家公司,以及 GTIN 数据是否与你手中的数据一致。数据来自标识符的所有者,通常是品牌,经由其 GS1 成员组织提供。返回结果总是力求包含被授权公司,通常还会附上几项核心产品属性,并可以包含指向更多数据的链接。gs1.org 上提供公开搜索,GS1 各地办事处还提供批量查询和 API 访问。
对智能体而言,这是成本最低的有用核查。如果一条商品信息展示的是某知名品牌的产品,而 GTIN 却授权给了别人,那就有问题。如果它授权给了该品牌,且核心属性一致,那么这个标识符是真实的,并且用在了正确的产品上。
它无法告诉智能体卖家是否获得授权、商品信息数据是否为最新,或者商品是否为正品。造假者复制一个真实的 GTIN,就像复制一个真实的商标一样容易。
智能体如何直接从品牌获取产品数据?
电商平台上的商品信息、比价网站或模型的训练数据,都是二手信息。产品数据的权威来源是品牌。
GS1 Digital Link 把 GTIN 变成一个网址,解析器则用品牌设定的链接来响应它:产品信息、使用说明、认证、召回信息,以及在有要求时的数字产品护照。GS1 合规解析器标准要求解析器支持 HTTPS,并在收到请求时,以机器可读的 linkset 返回某个标识符的完整链接列表,而这正是智能体所需要的。GS1 在 id.gs1.org 运行着自己的解析器。
有两个细节决定了这一步能否认证任何东西。
域名很重要。 GS1 Digital Link URI 可以写在任何域名上,因此一个位于陌生域名上的 URI,对其背后是谁什么也证明不了。智能体应当在品牌自己的域名上或通过 id.gs1.org 解析该产品,并将结果与商品信息进行比对。一个提供逼真产品数据的仿冒网站,恰恰是这一步必须识破的。
HTTPS 有其局限。 一张有效的证书告诉智能体,它到达了自己请求的域名,且数据在传输过程中没有被更改。它并不能证明该域名属于该品牌;而一旦数据被复制到另一个网站,这层保护就留在了原处。无论数据流转到哪里都必须保留来源证明的数据,就必须经过签名。
数字签名和可验证凭证带来了什么?
数字签名把数据与签名者的密钥绑定在一起。改动一个字符,签名就会失效;将密钥与可信来源核对,你就知道签发者是谁。证明随数据一起流转,因此一份被复制到电商平台数据源中的证书,仍然可以被核查。
这方面的开放标准是 W3C 可验证凭证数据模型 v2.0(W3C Verifiable Credentials Data Model v2.0),自 2025 年 5 月 15 日起成为 W3C 推荐标准。它定义了制作并保护声明的签发者(issuer)、出示声明的持有者(holder),以及核查声明的验证者(verifier),每一份凭证都必须由嵌入式证明(Data Integrity)或封装式证明(JOSE 或 COSE)加以保护。同日发布的一项配套推荐标准 Bitstring Status List,让签发者可以撤销或暂停一份凭证,因此验证者还能看到某份证书已被撤回。
该规范明确说明了自身的局限。验证能证明凭证由谁签发、且未被篡改。它并不证明其中的声明为真,信任哪些签发者则交由验证者决定。智能体可以确定一份证书是由某家实验室签署的;至于这家实验室是否获得认可,则是另一个问题。
GS1 已经公布了这在其自身体系中可以如何运作。其 GS1 Digital Licenses 文档描述了一条 GS1 License Credential 链:GS1 全球办公室就某个 GS1 前缀授权给成员组织,成员组织就厂商识别代码授权给公司,公司再为其自己的标识符和产品数据继续向下授权。GS1 声明该文档并非 GS1 标准,其中部分内容被标注为仍在开发中。依我们的解读,它展示了一个密码学意义上的“这个 GTIN 是我们的”可能从何而来,但截至 2026 年 10 月,对大多数产品而言,智能体还无法指望找到这样的凭证。
此外还有一个欧盟方案。根据 eIDAS 法规,即第 (EU) 910/2014 号法规,电子印章是附加于其他数据之上、用以确保其来源和完整性的数据,由法人创建。合格电子印章对其所关联数据的完整性和来源正确性具有法律推定效力。ESPR 并未提及 eIDAS,因此以下是我们的解读:对于希望在欧盟为其产品数据提供具有法律认可的来源证明的企业来说,合格印章是一个现成的工具。
ESPR 对 DPP 数据认证有什么要求?
《可持续产品生态设计法规》,即第 (EU) 2024/1781 号法规,为每一份数字产品护照的技术设计和运行设定了基本要求。第 11 条中有三项与此相关:
- **第 (f) 项:**引入、修改或更新护照数据的权利,按各授权法案所设定的访问权限加以限制。
- **第 (g) 项:**应确保数据的认证、可靠性和完整性。
- **第 (h) 项:**护照的设计和运行应确保高水平的安全和隐私,并避免欺诈。
该法规设定了结果,而把技术手段留作开放:它没有点名签名、凭证或印章。第 13 条补充规定,当欧盟委员会决定欧盟护照登记册额外存储哪些数据时,必须考虑让护照真实性得以验证的需要。
对智能体而言,这意味着受覆盖产品的护照数据,是法律要求必须真实且防范欺诈的数据。这使得经由产品数据载体访问的护照,成为核查有关材料、物质、可维修性或合规性声明的天然来源。截至 2026 年 10 月,尚未有任何为 ESPR 产品类别设定护照要求的授权法案获得通过,因此认证在细节上将如何得到确保,仍有待明确。
QR 码能证明产品是正品吗?
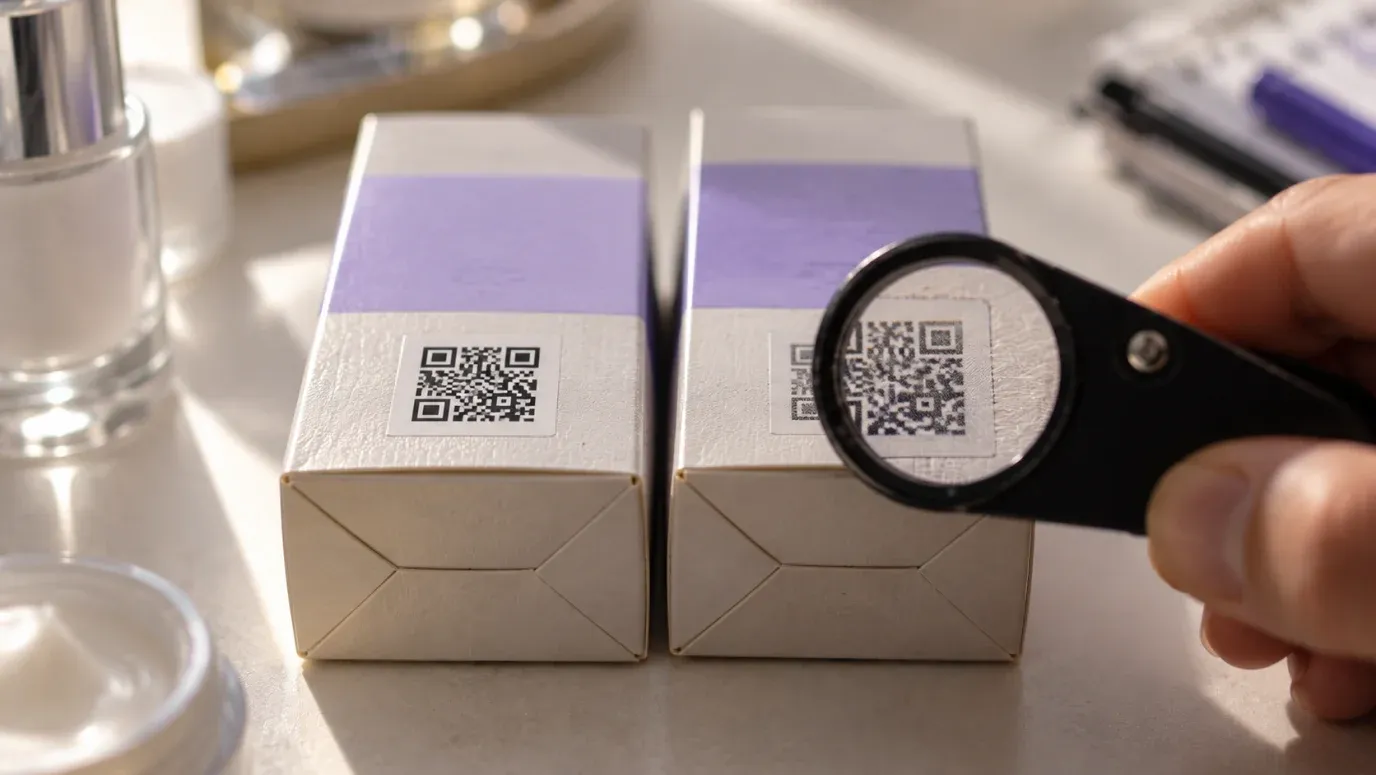
不能。QR 码是任何人都可以复制的印刷图案。印在假货盒子上的一个复制的 GS1 Digital Link QR 码,解析到的是品牌的正品页面,带有真实的数据和有效的证书。上面的每一项核查仍然都会通过,因为它们针对的都是产品类型,而假货声称自己正是这种类型。
因此,QR 码只是认证的一个组成部分,其价值取决于它背后有什么。
哪些做法拦不住复制的码:
- 每件商品上都编码同一个 URI 的静态码,因此每一个复制品看起来都和原码一样。
- HTTPS、经过签名的产品数据和登记册验证,它们证明的是数据真实,对商品本身只字未提。
- 单独的批号,它能缩小范围,但可能涵盖成千上万件商品。
哪些做法让复制可被发现或更加困难:
- 序列化标识符。 GS1 Digital Link 可以在 GTIN 之外同时承载一个序列号,让每件商品拥有自己的身份。品牌从未签发过的序列号,或属于另一产品的序列号,都无法通过核查。
- 单品级验证。 品牌的系统可以记录每个序列号在何处、被核查了多少次。同一个序列号在一周内于多个国家被核查,就是克隆的信号。这是品牌系统的一项能力,它在事后发现复制品,而不能阻止复制。
- 一种标准的询问方式。 GS1 的产品标识符验证轻量级消息标准(Lightweight Messaging Standard for Verification of Product Identifiers)定义了用于核查标识符及其关联数据的请求和响应。它源于美国药品法规的推动,并被设计为可在其他行业复用,GS1 词汇表还定义了 verificationService 链接类型,以便解析器把软件引向这样一项服务。
- 实体防伪特征。 防拆封签、防伪油墨和带加密芯片的 NFC 标签作用于实物本身。一枚对每次挑战都以新签名作答的芯片,比印刷的码难克隆得多,但必须有人亲临现场才能核查它。
在购买之前,智能体只能核查商品信息所声称的内容。送达之后,用户或仓库可以核查这件商品,而智能体的任务是说明该扫描什么、正品结果是什么样的,以及核查失败时该怎么办。
威胁、核查与构件
| 威胁 | 智能体核查什么 | 构件 |
|---|---|---|
| 商品信息使用了虚构或被盗用的 GTIN | GTIN 已被签发,且授权给商品信息所写的品牌 | Verified by GS1(GS1 登记册) |
| 商品信息描述了错误的款式或被篡改的规格 | 商品信息数据与品牌解析器针对该 GTIN 返回的内容一致 | GS1 Digital Link、GS1 合规解析器 |
| 仿冒网站提供虚假的“品牌”数据 | 解析器域名是品牌自己的,或产品通过 id.gs1.org 解析 | GS1 Digital Link、HTTPS |
| 产品数据或证书在离开品牌后被篡改 | 签名有效,且密钥属于品牌或认证机构 | W3C 可验证凭证 2.0、eIDAS 电子印章 |
| 证书已被撤回但仍在展示 | 凭证未被撤销或暂停 | Bitstring Status List |
| 护照数据被无权者更改 | 真实性和完整性,待授权法案设定方法后 | ESPR 第 11 条第 (f) 项至第 (h) 项 |
| 假货上印有复制的 QR 码 | 序列号存在、与 GTIN 相符,且没有异常的核查记录 | 序列化 GS1 Digital Link、单品级验证服务 |
| 一个序列号被克隆到大量假货上 | 同一序列号在不合常理的地点或以不合常理的次数被核查 | 单品级验证服务、实体防伪特征 |
| 未获授权的卖家销售正品 | 卖家出现在品牌发布的名单上(如果品牌发布了名单) | 目前没有开放标准 |
最后一行是有意为之。卖家是否获得授权是一种商业关系,上述标准没有一项能回答它。除非品牌在智能体可以信任的地方作出说明,否则智能体应将其视为未经验证。
如果其他所有核查都通过,智能体可以如实地说:这是该品牌的真实产品,数据来自该品牌,商品可以在送达时核查。在有人核查之前,它不能说这件商品是正品,并且应当如实告诉用户。
品牌现在该做什么
智能体只能核查品牌让其可核查的东西。
- **完善你的 GS1 登记册数据,**让 Verified by GS1 为你销售的每个 GTIN 返回核心属性,而不只是你的公司名称。
- **在你掌控的域名上运行你的 GS1 Digital Link 解析器,**并提供 linkset,让软件一次请求就能读取全部链接。
- **在源头发布机器可读的产品数据,**并让零售商的商品信息与之保持一致。在智能体看来,不一致就像欺诈。
- **为重要内容签名,**从证书、符合性声明和护照数据开始,并提供撤销它们的方式。
- **对高风险产品实行序列化,**并为每个序列号提供一项可供扫描、零售商或智能体查询的验证服务。
- **在风险值得的地方增加实体防伪,**并在你的产品页面上说明客户如何核查一件商品。
- **为第 11 条第 (g) 项做好准备。**询问你的护照服务提供商将如何确保数据认证和完整性,以及谁可以更改什么。
Digital Link 是 GS1 解决方案合作伙伴,我们的平台为每件产品提供基于标准的 GS1 Digital Link QR 码、一个同时服务于人和软件的解析器,以及无需重新印刷包装即可更新的页面,必要时可细化到批次或序列号层面。如果你希望你的产品既能被扫描它们的人验证,也能被 AI 智能体验证,请联系我们,我们的团队会研究你的具体情况。
常见问题
AI 智能体能判断产品是否为假货吗?
仅凭商品信息不能。智能体可以验证标识符是真实的且授权给该品牌,以及产品数据来自该品牌。某件具体商品是否为正品,只能在商品本身上核查,借助序列化标识符、验证服务或实体防伪特征。
Verified by GS1 核查什么?
一个号码是否为有效的 GS1 标识符、是否由 GS1 签发、授权给了哪家公司,以及在品牌已提供的情况下,有关该产品的核心数据。它确认的是标识符,而不是商品或卖家。
GS1 Digital Link QR 码能阻止假冒吗?
单靠它本身不能,因为印刷的码可以被复制。当每件商品都带有自己的序列号、且品牌监测每个序列号的核查情况时,它才有帮助,因为这样复制品就能被发现。它还为买家和智能体提供了一条直达品牌权威数据的途径。
什么是可验证凭证?
一项 W3C 标准,用于由签发者以密码学方式签名的声明,因此任何人都可以核查是谁签发了它们,以及它们未被篡改。2.0 版于 2025 年 5 月 15 日成为 W3C 推荐标准。一份有效的凭证证明的是来源和完整性,而不是声明为真。
ESPR 是否要求对数字产品护照数据进行签名?
第 11 条第 (g) 项要求确保数据的认证、可靠性和完整性,第 (h) 项要求避免欺诈。该法规并未规定签名或印章之类的具体技术;这将取决于授权法案及其所依据的标准。
仅凭 HTTPS 就足以信任产品数据吗?
它证明数据来自智能体所联系的域名,且在传输过程中未被更改。它并不证明该域名属于该品牌,而且一旦数据被复制到别处,这层保护就会失去。经过签名的数据无论流转到哪里,都保留着其来源证明。
智能体能核查卖家是否获得品牌授权吗?
目前对此没有开放标准。智能体只能依赖品牌自己发布的内容,例如其自有域名上的授权零售商名单,否则应将卖家的身份视为未经验证。