TL;DR
- Produktauthentifizierung für KI-Agenten bedeutet, drei getrennte Dinge zu prüfen: dass die Produktkennung zur Marke gehört, dass die Produktdaten wirklich von der Marke stammen und dass der physische Artikel echt ist.
- Die ersten beiden lassen sich heute per Software mit offenen Bausteinen prüfen: Abfragen der GS1-Register, Auflösung über GS1 Digital Link und digital signierte Daten wie W3C Verifiable Credentials.
- Das Dritte ist der schwierige Teil. Ein QR-Code allein lässt sich kopieren, daher sagen nur serialisierte Kennungen mit Prüfungen auf Artikelebene oder physische Sicherheitsmerkmale etwas über den Artikel in der Schachtel aus.
Produktauthentifizierung für KI-Agenten beginnt mit einer unbequemen Tatsache: Ein Agent, der ein Produkt kauft oder empfiehlt, berührt es fast nie. Er sieht ein Angebot, einige Kennungen und die Daten, die er abrufen kann, und muss daraus beurteilen, ob Produkt und Verkäufer echt sind. Manches davon lässt sich mit echter Gewissheit prüfen. Manches nicht.
Dieser Leitfaden überträgt unseren Leitfaden zur Produktauthentifizierung, der sich an Menschen richtet, die Verpackungen scannen, auf den Fall der Agenten: welche Bausteine ein Agent prüfen kann, was jeder davon beweist und wo die Grenzen liegen. Alle Angaben gelten Stand Oktober 2026.
Was bedeutet „echt" für einen KI-Agenten?
Wer fragt, ob ein Produkt echt ist, meint meist eine Sache: Stammt der Artikel in meiner Hand von der Marke auf dem Etikett? Ein Agent muss das in drei Fragen zerlegen, weil jede durch andere Belege beantwortet wird.
| Was geprüft wird | Die Frage | Was sie beantworten kann |
|---|---|---|
| Produktidentität | Ist diese Kennung echt, und gehört sie der Marke, die das Angebot nennt? | Die GS1-Register, abgefragt über Verified by GS1 |
| Produktdaten | Stammen Spezifikationen, Angaben und Dokumente unverändert von der Marke? | Der GS1 Digital Link Resolver der Marke und digital signierte Daten |
| Physischer Artikel | Ist die Einheit, die versandt wird oder angekommen ist, echt? | Serialisierte Kennungen mit Prüfungen auf Artikelebene und physische Sicherheitsmerkmale |
Die ersten beiden sind Fragen zu Informationen, die sich an ihrer Quelle nachschlagen und kryptografisch beweisen lassen. Die dritte betrifft einen Gegenstand, und korrekte Daten über einen Produkttyp beweisen nichts über eine bestimmte Schachtel.
In unserem Bericht vom W3C/GS1-Workshop in Zürich haben wir argumentiert, dass die Identität zuerst kommt: Ein Agent kann nichts vertrauen und für nichts bezahlen, was er nicht genau identifiziert hat. Authentifizierung ist der nächste Schritt. Sobald der Agent weiß, welches Produkt gemeint ist, muss er wissen, dass die Belege dafür echt sind.
Wie kann ein Agent prüfen, ob eine Produktkennung zur Marke gehört?
Die meisten Konsumgüter tragen eine GTIN, die Nummer im Barcode, vergeben aus einem Nummernkreis, den eine GS1-Mitgliedsorganisation an ein Unternehmen lizenziert. Jeder kann jede Nummer drucken, daher ist die erste Prüfung, ob die GTIN in einem Angebot tatsächlich vergeben wurde, und an wen.
GS1 beantwortet das über Verified by GS1, den Dienst, der Zugang zu den GS1-Registern bietet. Laut GS1 erfahren Sie aus einer Abfrage, ob die Nummer eine korrekt aufgebaute GS1-Nummer ist, ob GS1 sie vergeben hat, an welches Unternehmen sie lizenziert ist und ob die GTIN-Daten mit Ihren eigenen übereinstimmen. Die Daten stammen vom Inhaber der Kennung, in der Regel der Marke, über ihre GS1-Mitgliedsorganisation. Die Antwort soll immer das lizenznehmende Unternehmen enthalten, ergänzt oft einige zentrale Produktattribute und kann Links zu weiteren Daten enthalten. Es gibt eine öffentliche Suche auf gs1.org, und GS1-Organisationen bieten Sammelabfragen und API-Zugang an.
Für einen Agenten ist das die günstigste nützliche Prüfung. Wenn ein Angebot das Produkt einer bekannten Marke präsentiert und die GTIN an jemand anderen lizenziert ist, stimmt etwas nicht. Wenn sie an die Marke lizenziert ist und die zentralen Attribute übereinstimmen, ist die Kennung echt und wird für das richtige Produkt verwendet.
Sie sagt dem Agenten nicht, ob der Verkäufer autorisiert ist, ob die Angebotsdaten aktuell sind oder ob der Artikel echt ist. Ein Fälscher kann eine echte GTIN so leicht kopieren wie ein echtes Logo.
Wie kann ein Agent Produktdaten direkt von der Marke erhalten?
Ein Marktplatzangebot, ein Vergleichsportal oder die Trainingsdaten eines Modells sind alle aus zweiter Hand. Die maßgebliche Quelle für Produktdaten ist die Marke.
GS1 Digital Link macht aus der GTIN eine Webadresse, und ein Resolver beantwortet sie mit den Links, die die Marke festgelegt hat: Produktinformationen, Anleitungen, Zertifizierungen, Rückrufinformationen und, wo vorgeschrieben, den Digitalen Produktpass. Der GS1-Conformant Resolver Standard verlangt, dass Resolver HTTPS unterstützen und auf Anfrage die vollständige Liste der Links zu einer Kennung in einem maschinenlesbaren Linkset zurückgeben, und genau das braucht ein Agent. GS1 betreibt unter id.gs1.org einen eigenen Resolver.
Zwei Details entscheiden, ob dieser Schritt irgendetwas authentifiziert.
Die Domain zählt. Eine GS1 Digital Link URI kann auf jeder Domain geschrieben werden, daher beweist eine URI auf einer unbekannten Domain nichts darüber, wer dahintersteht. Der Agent sollte das Produkt auf der eigenen Domain der Marke oder über id.gs1.org auflösen und das Ergebnis mit dem Angebot vergleichen. Eine nachgeahmte Website, die überzeugende Produktdaten ausliefert, ist genau das, was dieser Schritt erkennen muss.
HTTPS hat eine Grenze. Ein gültiges Zertifikat sagt dem Agenten, dass er die angefragte Domain erreicht hat und dass unterwegs nichts verändert wurde. Es beweist nicht, dass die Domain der Marke gehört, und sobald die Daten auf eine andere Website kopiert werden, bleibt dieser Schutz zurück. Daten, die ihren Herkunftsnachweis überallhin mitnehmen sollen, müssen signiert sein.
Was bringen digitale Signaturen und Verifiable Credentials?
Eine digitale Signatur bindet Daten an den Schlüssel dessen, der sie signiert hat. Ändert man ein einziges Zeichen, schlägt die Signatur fehl; prüft man den Schlüssel gegen eine vertrauenswürdige Quelle, kennt man den Aussteller. Der Nachweis reist mit den Daten, sodass sich auch ein in einen Marktplatz-Feed kopiertes Zertifikat noch prüfen lässt.
Der offene Standard dafür ist das W3C Verifiable Credentials Data Model v2.0, seit dem 15. Mai 2025 eine W3C Recommendation. Es definiert einen Aussteller (Issuer), der Angaben erstellt und absichert, einen Inhaber (Holder), der sie vorlegt, und einen Prüfer (Verifier), der sie prüft, und jedes Credential muss durch einen eingebetteten Nachweis (Data Integrity) oder einen umschließenden (JOSE oder COSE) abgesichert sein. Eine begleitende Recommendation vom selben Datum, Bitstring Status List, ermöglicht es einem Aussteller, ein Credential zu widerrufen oder auszusetzen, sodass ein Prüfer auch sehen kann, dass ein Zertifikat zurückgezogen wurde.
Die Spezifikation benennt ihre Grenze ausdrücklich. Die Prüfung beweist, wer ein Credential ausgestellt hat und dass es unverändert ist. Sie beweist nicht, dass die Angaben wahr sind, und welchen Ausstellern man vertraut, bleibt dem Prüfer überlassen. Ein Agent kann sicher sein, dass ein Zertifikat von einem bestimmten Labor signiert wurde; ob dieses Labor akkreditiert ist, ist eine separate Frage.
GS1 hat veröffentlicht, wie das in seinem eigenen System funktionieren könnte. Die Dokumentation zu GS1 Digital Licenses beschreibt eine Kette von GS1 License Credentials: vom GS1 Global Office an eine Mitgliedsorganisation für ein GS1-Präfix, von der Mitgliedsorganisation an ein Unternehmen für dessen Basisnummer (Company Prefix) und vom Unternehmen weiter für seine eigenen Kennungen und Produktdaten. GS1 stellt klar, dass diese Dokumentation kein GS1-Standard ist, und Teile sind als in Entwicklung gekennzeichnet. Nach unserer Lesart zeigt sie, woher ein kryptografisches „diese GTIN gehört uns" kommen könnte, doch Stand Oktober 2026 kann ein Agent für die meisten Produkte nicht damit rechnen, eines zu finden.
Es gibt auch eine EU-Option. Nach der eIDAS-Verordnung (EU) Nr. 910/2014 ist ein elektronisches Siegel Daten, die anderen Daten beigefügt werden, um deren Ursprung und Unversehrtheit sicherzustellen, und die von einer juristischen Person erstellt werden. Für ein qualifiziertes elektronisches Siegel gilt die rechtliche Vermutung der Unversehrtheit und der Richtigkeit der Herkunftsangabe der Daten, mit denen es verbunden ist. Die ESPR erwähnt eIDAS nicht, daher ist dies unsere Lesart: Für ein Unternehmen, das in der EU einen rechtlich anerkannten Herkunftsnachweis für seine Produktdaten will, ist ein qualifiziertes Siegel ein bereits vorhandenes Werkzeug.
Was verlangt die ESPR zur Authentifizierung von DPP-Daten?
Die Ökodesign-Verordnung für nachhaltige Produkte, Verordnung (EU) 2024/1781, legt wesentliche Anforderungen an die technische Gestaltung und den Betrieb jedes Digitalen Produktpasses fest. Artikel 11 enthält drei, die hier zählen:
- Buchstabe f: Die Rechte, Passdaten einzuführen, zu ändern oder zu aktualisieren, sind entsprechend den in jedem delegierten Rechtsakt festgelegten Zugangsrechten beschränkt.
- Buchstabe g: Authentifizierung, Zuverlässigkeit und Integrität der Daten sind sicherzustellen.
- Buchstabe h: Pässe sind so zu gestalten und zu betreiben, dass ein hohes Maß an Sicherheit und Privatsphäre gewährleistet ist und Betrug vermieden wird.
Die Verordnung legt das Ergebnis fest und lässt die Technik offen: Sie nennt weder Signaturen noch Credentials noch Siegel. Artikel 13 ergänzt, dass die Kommission, wenn sie entscheidet, welche zusätzlichen Daten das EU-Register für Produktpässe speichert, berücksichtigen muss, dass die Echtheit des Passes überprüfbar sein soll.
Für Agenten bedeutet das: Passdaten eines erfassten Produkts sind Daten, deren Echtheit und Schutz vor Betrug gesetzlich vorgeschrieben sind. Damit ist der Pass, erreicht über den Datenträger des Produkts, eine naheliegende Quelle, um Angaben zu Materialien, Stoffen, Reparierbarkeit oder Konformität zu prüfen. Stand Oktober 2026 ist noch kein delegierter Rechtsakt erlassen, der Passanforderungen für eine ESPR-Produktgruppe festlegt, wie die Authentifizierung im Einzelnen sichergestellt wird, steht also noch aus.
Kann ein QR-Code beweisen, dass ein Produkt echt ist?
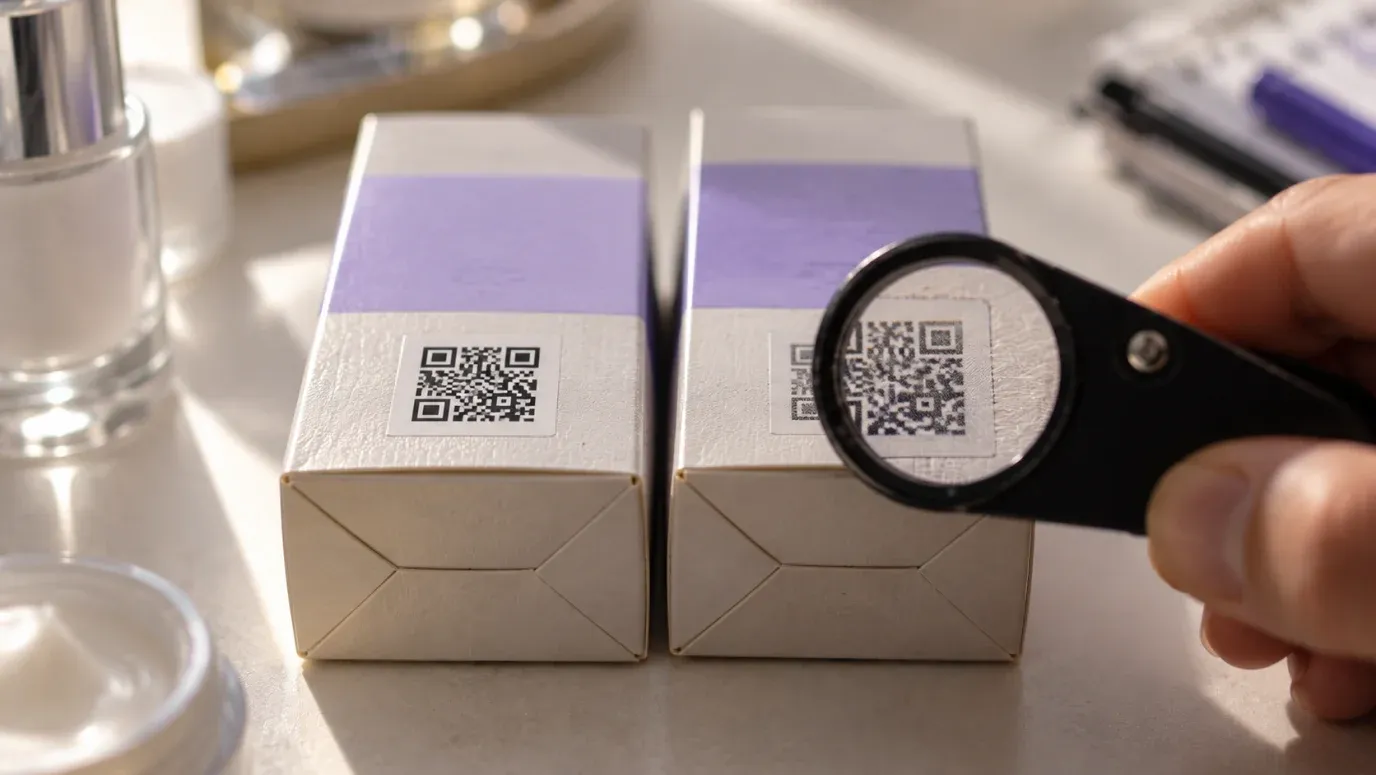
Nein. Ein QR-Code ist ein gedrucktes Muster, das jeder reproduzieren kann. Ein kopierter GS1 Digital Link QR-Code auf einer gefälschten Schachtel löst auf die echte Seite der Marke auf, mit echten Daten und einem gültigen Zertifikat. Jede der obigen Prüfungen besteht weiterhin, weil sie alle den Produkttyp betreffen und die Fälschung vorgibt, dieser Typ zu sein.
Damit ist der QR-Code ein Bestandteil der Authentifizierung, dessen Wert davon abhängt, was dahinter steht.
Was einen kopierten Code nicht aufhält:
- Ein statischer Code, der auf jeder Einheit dieselbe URI kodiert, sodass jede Kopie wie das Original aussieht.
- HTTPS, signierte Produktdaten und Registerprüfung, die beweisen, dass die Daten echt sind, aber nichts über den Artikel aussagen.
- Eine Chargennummer allein, die den Kreis eingrenzt, aber Tausende von Einheiten umfassen kann.
Was das Kopieren erkennbar oder schwieriger macht:
- Serialisierte Kennungen. GS1 Digital Link kann zusammen mit der GTIN eine Seriennummer tragen und gibt so jeder Einheit eine eigene Identität. Eine Seriennummer, die die Marke nie vergeben hat oder die zu einem anderen Produkt gehört, fällt bei der Prüfung durch.
- Prüfung auf Artikelebene. Das System der Marke kann erfassen, wo und wie oft jede Seriennummer geprüft wird. Eine Seriennummer, die innerhalb einer Woche in mehreren Ländern geprüft wird, deutet auf Klonen hin. Das ist eine Fähigkeit des Systems der Marke, es erkennt Kopien im Nachhinein und verhindert sie nicht.
- Ein Standardweg für die Anfrage. Der Lightweight Messaging Standard for Verification of Product Identifiers von GS1 definiert eine Anfrage und eine Antwort zur Prüfung einer Kennung und der zugehörigen Daten. Er entstand aufgrund von US-Vorschriften für Arzneimittel und wurde für die Wiederverwendung in anderen Branchen entworfen, und das GS1-Vokabular definiert einen Linktyp verificationService, damit ein Resolver Software auf einen solchen Dienst verweisen kann.
- Physische Sicherheitsmerkmale. Manipulationssichere Siegel, Sicherheitsfarben und NFC-Tags mit kryptografischen Chips wirken am Gegenstand selbst. Ein Chip, der jede Abfrage mit einer neuen Signatur beantwortet, ist viel schwerer zu klonen als ein gedruckter Code, aber jemand muss physisch anwesend sein, um ihn zu prüfen.
Vor dem Kauf kann ein Agent nur prüfen, was das Angebot behauptet. Nach der Lieferung kann der Nutzer oder ein Lager die Einheit prüfen, und die Aufgabe des Agenten ist es zu sagen, was zu scannen ist, wie ein echtes Ergebnis aussieht und was zu tun ist, wenn die Prüfung fehlschlägt.
Bedrohungen, Prüfungen und Bausteine
| Bedrohung | Was der Agent prüft | Baustein |
|---|---|---|
| Angebot verwendet eine erfundene oder missbräuchlich genutzte GTIN | GTIN ist vergeben und an die Marke lizenziert, die das Angebot nennt | Verified by GS1 (GS1-Register) |
| Angebot beschreibt die falsche Variante oder veränderte Spezifikationen | Angebotsdaten stimmen mit dem überein, was der Resolver der Marke für diese GTIN zurückgibt | GS1 Digital Link, GS1-konformer Resolver |
| Nachgeahmte Website liefert gefälschte „Marken"-Daten aus | Die Resolver-Domain ist die eigene der Marke, oder das Produkt wird über id.gs1.org aufgelöst | GS1 Digital Link, HTTPS |
| Produktdaten oder Zertifikate wurden verändert, nachdem sie die Marke verlassen haben | Signatur ist gültig, und der Schlüssel gehört der Marke oder dem Zertifizierer | W3C Verifiable Credentials 2.0, elektronische Siegel nach eIDAS |
| Zertifikat zurückgezogen, aber weiterhin angezeigt | Credential ist nicht widerrufen oder ausgesetzt | Bitstring Status List |
| Passdaten von jemandem ohne entsprechende Berechtigung geändert | Echtheit und Integrität, sobald delegierte Rechtsakte die Methode festlegen | ESPR Artikel 11 Buchstaben f bis h |
| Kopierter QR-Code auf einem gefälschten Artikel | Seriennummer existiert, passt zur GTIN und hat keinen auffälligen Prüfverlauf | Serialisierter GS1 Digital Link, Prüfdienst auf Artikelebene |
| Eine Seriennummer auf viele Fälschungen geklont | Dieselbe Seriennummer wird an unplausiblen Orten oder in unplausibler Anzahl geprüft | Prüfdienst auf Artikelebene, physische Sicherheitsmerkmale |
| Echtes Produkt von einem nicht autorisierten Verkäufer | Verkäufer steht auf einer Liste, die die Marke veröffentlicht, falls sie eine veröffentlicht | Heute kein offener Standard |
Die letzte Zeile ist bewusst so gewählt. Ob ein Verkäufer autorisiert ist, ist eine Geschäftsbeziehung, und keiner dieser Standards beantwortet das. Ein Agent sollte es als ungeprüft behandeln, sofern die Marke es nicht an einer Stelle angibt, der der Agent vertrauen kann.
Wenn alle anderen Prüfungen bestehen, kann ein Agent ehrlich sagen: Dies ist ein echtes Produkt dieser Marke, die Daten stammen von der Marke, und der Artikel kann bei Ankunft geprüft werden. Er kann nicht sagen, dass der Artikel echt ist, bevor ihn jemand geprüft hat, und er sollte dem Nutzer das mitteilen.
Was Marken jetzt tun sollten
Ein Agent kann nur prüfen, was die Marke prüfbar macht.
- Vervollständigen Sie Ihre Daten in den GS1-Registern, damit Verified by GS1 für jede GTIN, die Sie verkaufen, zentrale Attribute zurückgibt und nicht nur Ihren Firmennamen.
- Betreiben Sie Ihren GS1 Digital Link Resolver auf einer Domain, die Sie kontrollieren, mit verfügbarem Linkset, damit Software jeden Link mit einer einzigen Anfrage lesen kann.
- Veröffentlichen Sie maschinenlesbare Produktdaten an der Quelle und halten Sie die Angebote im Handel damit konsistent. Abweichungen sehen für einen Agenten wie Betrug aus.
- Signieren Sie, was zählt, angefangen bei Zertifikaten, Konformitätserklärungen und Passdaten, mit einer Möglichkeit, sie zu widerrufen.
- Serialisieren Sie Produkte mit hohem Risiko und geben Sie jeder Seriennummer einen Prüfdienst, den ein Scan, ein Händler oder ein Agent abfragen kann.
- Ergänzen Sie physische Sicherheit, wo das Risiko es rechtfertigt, und erklären Sie auf Ihren Produktseiten, wie Kunden eine Einheit prüfen können.
- Bereiten Sie sich auf Artikel 11 Buchstabe g vor. Fragen Sie Ihren Dienstleister für den Produktpass, wie Authentifizierung und Integrität der Daten sichergestellt werden und wer was ändern darf.
Digital Link ist GS1 Solution Partner, und unsere Plattform gibt jedem Produkt einen standardbasierten GS1 Digital Link QR-Code, einen Resolver, der sowohl Menschen als auch Software bedient, und Seiten, die sich ohne Neudruck der Verpackung aktualisieren lassen, bei Bedarf bis auf Chargen- oder Seriennummernebene. Wenn Ihre Produkte nicht nur für die Menschen, die sie scannen, sondern auch für KI-Agenten prüfbar sein sollen, nehmen Sie Kontakt auf, und unser Team sieht sich Ihren Fall an.
Häufig gestellte Fragen
Kann ein KI-Agent erkennen, ob ein Produkt gefälscht ist?
Nicht allein anhand eines Angebots. Ein Agent kann prüfen, dass die Kennung echt und an die Marke lizenziert ist und dass die Produktdaten von der Marke stammen. Ob ein bestimmter Artikel echt ist, lässt sich nur am Artikel selbst prüfen, mit einer serialisierten Kennung, einem Prüfdienst oder physischen Sicherheitsmerkmalen.
Was prüft Verified by GS1?
Ob eine Nummer eine gültige GS1-Kennung ist, ob GS1 sie vergeben hat, an welches Unternehmen sie lizenziert ist und, sofern die Marke sie bereitgestellt hat, zentrale Daten zum Produkt. Es bestätigt die Kennung, nicht den Artikel oder den Verkäufer.
Verhindert ein GS1 Digital Link QR-Code Fälschungen?
Für sich allein nicht, weil sich ein gedruckter Code kopieren lässt. Er hilft, wenn jede Einheit ihre eigene Seriennummer trägt und die Marke überwacht, wie jede Seriennummer geprüft wird, sodass Kopien erkannt werden können. Außerdem bietet er Käufern und Agenten einen direkten Weg zu den maßgeblichen Daten der Marke.
Was sind Verifiable Credentials?
Ein W3C-Standard für Angaben, die ein Aussteller kryptografisch signiert, sodass jeder prüfen kann, wer sie ausgestellt hat und dass sie unverändert sind. Version 2.0 wurde am 15. Mai 2025 zur W3C Recommendation. Ein gültiges Credential beweist Herkunft und Integrität, nicht dass die Angabe wahr ist.
Verlangt die ESPR, dass Daten des Digitalen Produktpasses signiert werden?
Artikel 11 Buchstabe g verlangt, dass Authentifizierung, Zuverlässigkeit und Integrität der Daten sichergestellt sind, und Artikel 11 Buchstabe h, dass Betrug vermieden wird. Die Verordnung schreibt keine Technik wie Signaturen oder Siegel vor; das hängt von den delegierten Rechtsakten und den Normen ab, auf die sie sich stützen.
Reicht HTTPS, um Produktdaten zu vertrauen?
Es beweist, dass die Daten von der Domain stammen, die der Agent kontaktiert hat, und unterwegs nicht verändert wurden. Es beweist nicht, dass die Domain der Marke gehört, und der Schutz geht verloren, sobald die Daten anderswohin kopiert werden. Signierte Daten behalten ihren Herkunftsnachweis, wohin sie auch gehen.
Kann ein Agent prüfen, ob ein Verkäufer von der Marke autorisiert ist?
Dafür gibt es heute keinen offenen Standard. Ein Agent kann sich nur auf das stützen, was die Marke selbst veröffentlicht, etwa eine Liste autorisierter Händler auf ihrer eigenen Domain, und sollte den Status des Verkäufers ansonsten als ungeprüft behandeln.